Cyber-Check für Betriebe im Raum Köln
Zahlt Ihre Cyberversicherung im Ernstfall wirklich?
Sie zahlen Ihre Prämie und denken, damit sind Sie auf der sicheren Seite. Aber die Police verlangt eine Gegenleistung: Backups, Updates, gesicherte Zugänge, geregelte Abläufe. Steht das im Vertrag und fehlt in Ihrer IT, zahlen Sie für einen Schutz, der im Ernstfall wackelt.
Wir lesen Ihre Police, halten Ihre IT dagegen und schreiben Ihnen auf, was fehlt.
Unverbindlich. Kostenfrei.
Oder prüfen Sie erst mal selbst: Weiter unten gibt es unsere Checkliste.
Ob die Versicherung zahlt, hängt auch an Ihrer IT.
Eine Cyberversicherung ist kein Ersatz für IT-Sicherheit. Sie setzt sie voraus.
Im Vertrag stehen Pflichten. Versicherer nennen das Obliegenheiten: Datensicherung, aktuelle Systeme, gesicherte Zugänge, Meldefristen. Wer die nicht erfüllt, riskiert im Schadenfall, dass die Versicherung kürzt oder gar nicht zahlt.
Ehrlich gesagt: Ob gezahlt wird, entscheidet im Ernstfall die Versicherung, nicht wir. Aber Sie können dafür sorgen, dass sie keinen Grund findet, es nicht zu tun.
Um wie viel Geld es dabei geht, rechnen Sie in zwei Minuten selbst nach: IT-Ausfall-Rechner
Was Cyber-Policen meistens verlangen
Jede Police ist anders. Diese Punkte tauchen in den Bedingungen immer wieder auf. Und bei jedem steckt dieselbe Falle: Es klingt selbstverständlich. Aber es muss laufen, und Sie müssen es belegen können.
-
Datensicherung mindestens einmal pro Woche, getrennt aufbewahrt
Die Falle: Das Backup läuft seit Wochen auf Fehler, und keiner merkt es. Oder es hängt am selben Netz und wird beim Angriff gleich mitverschlüsselt.
-
Sicherheitsupdates, zeitnah eingespielt
Die Falle: der eine alte Rechner, auf dem noch die Spezialsoftware läuft. Genau da fehlen die Updates seit Jahren.
-
Zwei-Faktor-Anmeldung (MFA) für Fernzugang und Admin-Konten
Die Falle: Bei den Mails ist sie an, beim Fernzugang ins Firmennetz nicht. Vorgeschrieben ist sie in den Bedingungen selten, gefragt wird aber danach.
-
Virenschutz auf allen Geräten
Die Falle: „Alle“ heißt auch das Notebook im Homeoffice und der Rechner am Empfang.
-
Geschulte Mitarbeiter
Die Falle: Manche Policen verlangen regelmäßige Schulungen mit Nachweis. Wann war Ihre letzte? Und steht das irgendwo?
-
Meldefristen im Schadenfall
Die Falle: In der Regel verlangen die Policen, den Schaden unverzüglich zu melden, also ohne schuldhaftes Zögern, manche schon beim Verdacht. Wer erst drei Tage selbst bastelt, riskiert, dass die Versicherung kürzt.
Ob genau das in Ihrer Police steht, wissen wir nicht. Deshalb lesen wir sie.
So läuft der Cyber-Check
1. Wir lesen Ihre Police
Sie geben uns Versicherungsschein und Bedingungen. Wir ziehen raus, was Ihr Vertrag von Ihrer IT verlangt. Punkt für Punkt, in verständlichem Deutsch.
2. Wir halten Ihre IT dagegen
Wir gehen mit Ihnen durch, wie das bei Ihnen wirklich läuft: Sicherung, Updates, Zugänge, Virenschutz, Abläufe. Das halten wir gegen das, was Ihre Police verlangt.
3. Sie bekommen die Liste
In der Liste steht, was Ihr Vertrag verlangt und bei Ihnen schon erfüllt ist, und was davon noch fehlt. Dazu schreiben wir, was es braucht, um diese Lücken zu schließen. Die Liste ist für Sie geschrieben und nicht dafür gedacht, in einem Technik-Ordner abgeheftet zu werden.
Die Lücken schließen können wir auch. Müssen wir aber nicht: Die Liste funktioniert genauso mit Ihrem eigenen IT-Mitarbeiter oder Ihrem jetzigen Dienstleister.
Was der Cyber-Check ist und was nicht
Wir sind IT-Dienstleister, sieben Leute in Köln. Keine Versicherungsmakler und keine Anwälte.
Deshalb sagen wir Ihnen nicht, welche Versicherung Sie abschließen sollen. Und wir legen Ihren Vertrag nicht rechtlich aus. Dafür sind Ihr Makler und Ihr Versicherer da. Was wir zu Obliegenheiten sagen, ist eine Einordnung und keine Rechtsberatung.
Unser Teil ist die IT-Seite. Was Ihre Police an Technik und Abläufen voraussetzt, muss bei Ihnen auch laufen. Genau das prüfen wir.
Wie wir Betriebe grundsätzlich absichern, unabhängig von jeder Police: IT-Sicherheit
Und wenn Sie nicht fragen, sondern ausprobieren lassen wollen: Ein Penetrationstest greift Ihre IT an, mit Ihrer Erlaubnis.
Der CyberRisikoCheck des BSI, und was er nicht leistet
Unter dem Namen Cyber-Check laufen zwei verschiedene Dinge. Unser Cyber-Check oben beginnt bei Ihrer Versicherungspolice. Der CyberRisikoCheck des BSI beginnt bei einer Norm. Beide haben ihren Platz, und es lohnt sich zu wissen, was welcher kann.
Was der CyberRisikoCheck ist
Der CyberRisikoCheck folgt der DIN SPEC 27076 vom Mai 2023. Das BSI hat sie zusammen mit dem Mittelstandsverband BVMW und fast 20 weiteren Partnern erarbeitet. Mit am Tisch saß auch eine Tochter des Gesamtverbands der Versicherungswirtschaft.
Der Grund für eine eigene Norm steht auf der Seite des BSI. Die bekannten Standardwerke, das IT-Grundschutz-Kompendium und ISO 27001, seien für Unternehmen mit weniger als 50 Beschäftigten „nicht optimal geeignet“.
So läuft der Check laut BSI ab:
- Form: ein Interview, kein technischer Test.
- Dauer: ein bis zwei Stunden.
- Inhalt: 27 Anforderungen aus sechs Themenbereichen, für die nach festen Regeln Punkte vergeben werden.
- Wer ihn macht: ein IT-Dienstleister, der dafür geschult ist, mit einer Webanwendung des BSI.
- Ergebnis: ein Bericht mit der Punktzahl und einer Handlungsempfehlung für jede nicht erfüllte Anforderung, nach Dringlichkeit geordnet und mit Hinweisen auf passende Förderprogramme.
Die Norm selbst gibt es bei DIN Media nach einer Anmeldung kostenlos. Für den Check nennt der BSI-Lagebericht 2025 einen Zuschuss des Bundes von 50 Prozent. Dahinter steht das Programm Förderung von Unternehmensberatungen für KMU des BAFA: 50 Prozent der Beratungskosten in den alten Bundesländern, höchstens 1.750 Euro, Anträge noch bis zum 31. Dezember 2026. Der Haken liegt beim Berater, nicht beim Check: Gefördert wird nur, wer beim BAFA registriert ist und überwiegend von Unternehmensberatung lebt. Das trifft auf die wenigsten IT-Dienstleister zu. Das Land Nordrhein-Westfalen fördert Sicherheitsberatung ebenfalls zur Hälfte, allerdings unter Bedingungen, die ein einzelner Check nicht von selbst erfüllt. Welche das sind, steht weiter unten.
Was er bringt
Für einen Betrieb ohne eigene IT-Abteilung ist das ein Einstieg mit wenig Aufwand. Ein bis zwei Stunden Ihrer Zeit und ein Honorar, für das es Zuschuss geben kann, dann liegt eine sortierte Liste vor.
Sie bekommen außerdem einen Vergleich. Das BSI hat 600 dieser Checks ausgewertet, im Schnitt waren knapp 56 Prozent der Anforderungen erfüllt. Mit Ihrem Ergebnis sehen Sie also, wo Sie im Verhältnis zu anderen stehen.
Und er ist anschlussfähig. Im Lagebericht 2025 schreibt das BSI über Unternehmen ohne eigene IT-Abteilung: „Für sie ist der CyberRisikoCheck der geeignete Einstieg in die Umsetzung der NIS-2-Richtlinie.“
Was er nicht leistet
Er ist kein Zertifikat. Das BSI hebt das auf seiner Seite selbst hervor: „Der CyberRiskoCheck ist keine IT-Sicherheitszertifizierung.“
Er prüft nicht, ob etwas funktioniert. Der Check ist ein Gespräch. Wer im Interview sagt, das Backup werde getestet, wird dabei nicht widerlegt. Ob die Sicherung im Ernstfall zurückkommt, zeigt nur ein echter Wiederherstellungstest.
Er sucht keine Lücken. Gezielt nach Wegen gesucht, die Schutzmaßnahmen zu umgehen, wird erst beim Penetrationstest. Das BSI stellt beides nirgends direkt gegenüber. Die Abgrenzung ergibt sich aber aus seinen Beschreibungen der beiden Verfahren.
Er ist kein Versicherungsfragebogen. Weil die Versicherungswirtschaft an der Norm mitgearbeitet hat, liegen die Themen vermutlich nah an den Fragen, die Versicherer stellen. Eine Zuordnung zwischen beiden gibt es aber nicht. Ihr Versicherer fragt mit seinem eigenen Bogen, und dort zählen seine Formulierungen.
Welcher Check wann passt
Beide Verfahren sind Befragungen. Der Unterschied liegt im Maßstab.
Der CyberRisikoCheck misst Ihren Betrieb an 27 festen Anforderungen einer Norm. Das passt, wenn Sie wissen wollen, wo Sie überhaupt stehen, und wenn Sie die Förderung nutzen möchten.
Unser Cyber-Check misst Ihre IT an Ihrer eigenen Police. Das passt, wenn Sie eine Cyberversicherung haben und wissen wollen, ob Sie die Pflichten darin erfüllen.
Welche IT-Dienstleister den CyberRisikoCheck anbieten, führt das BSI in einer eigenen Suche. Kastl & Rieter steht in dieser Liste. Vier von uns haben die Qualifizierung des BSI für diesen Check.
In Nordrhein-Westfalen läuft die Förderung über das Programm MID-Digitale Sicherheit der NRW.BANK. Es zahlt die Hälfte der Kosten für Leistungen von außen, höchstens 15.000 Euro (Stand September 2026). Dazu zählt etwa eine Analyse der vorhandenen Schutzmaßnahmen. Gefördert wird erst ab 8.000 Euro Kosten, netto. Wer einen Antrag stellen darf, entscheidet jeden Monat ein Los, und beauftragt werden darf erst nach dem Bescheid. Den CyberRisikoCheck nennt die Richtlinie nicht beim Namen.
Stand dieses Abschnitts: 22.09.2026. Was hier zum CyberRisikoCheck steht, gibt die Angaben des BSI und der Förderrichtlinie des Landes wieder. Es ist eine Orientierung für die Auswahl, keine Rechtsberatung und keine Förderberatung.
Erst mal selbst prüfen
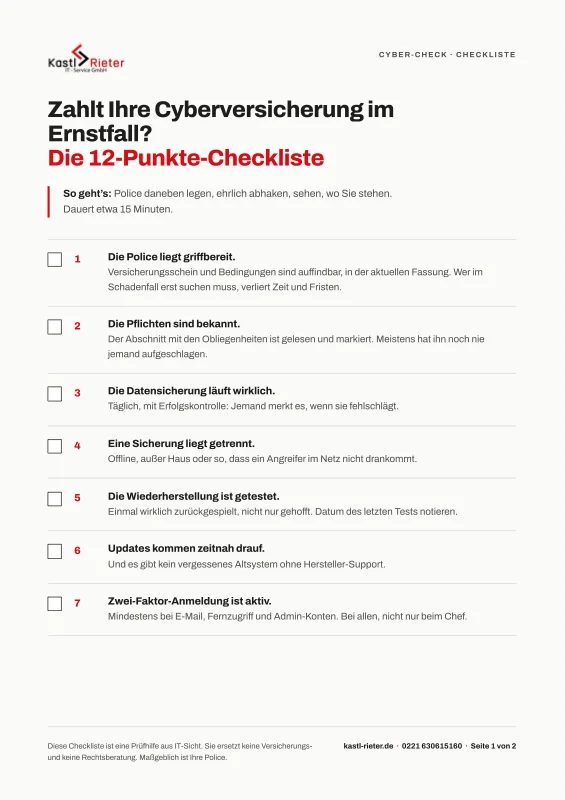
Wir haben die 12 Punkte aufgeschrieben, die Cyber-Policen meistens voraussetzen. Als Checkliste: Police daneben legen, ehrlich abhaken, sehen, wo Sie stehen. Dauert etwa 15 Minuten.
Wenn mehr als zwei Haken fehlen, sollten wir darüber reden.
Danke. Die Bestätigungs-Mail ist unterwegs, bitte schauen Sie in Ihr Postfach.
Nichts angekommen? Dann schauen Sie bitte auch im Spam-Ordner nach.
Ihre Anfrage ist gespeichert, aber die Bestätigungs-Mail hat gerade nicht geklappt.
Rufen Sie uns an: 0221 630615160.
Wenn Sie beim Abhaken hängen bleiben: Kostenfreies Erstgespräch.
Fragen, die vor einem Cyber-Check kommen
Was kostet der Cyber-Check?
Das hängt an der Größe Ihrer IT und am Umfang Ihrer Police. Den Rahmen nennen wir Ihnen im kostenfreien Erstgespräch, vorher fangen wir nicht an. Wie wir grundsätzlich abrechnen: So rechnen wir ab
Wir haben schon einen IT-Dienstleister. Geht der Check trotzdem?
Ja. Der Check ist eine zweite Meinung, kein Wechselzwang. Die Liste bekommen Sie. Was Sie damit machen, entscheiden Sie.
Beraten Sie auch, welche Cyberversicherung wir abschließen sollen?
Nein. Das ist Sache Ihres Maklers oder Versicherers. Wir prüfen die IT-Seite Ihres Vertrags. Beides zusammen ergibt den Schutz.
Wir haben gar keine Cyberversicherung. Lohnt der Check trotzdem?
Das klären wir im kostenfreien Erstgespräch. Dort sagen wir Ihnen ehrlich, ob sich der Check für Ihren Betrieb lohnt.
Was passiert, wenn Lücken rauskommen?
Dann kennen Sie sie. Das ist der Sinn der Sache. Sie entscheiden, welche Sie schließen und mit wem. Wir machen Ihnen ein Angebot, wenn Sie eins wollen.
Lesen Sie Ihre Police lieber jetzt als erst im Schadenfall.
Im kostenfreien Erstgespräch klären wir, ob ein Cyber-Check für Ihren Betrieb sinnvoll ist. 30 Minuten bis eine Stunde, telefonisch oder online. Danach wissen Sie, wo Sie stehen und was als Nächstes dran ist.
Auf Google: 4,8 von 5 Sternen bei 26 Bewertungen.