
Diensthandy und Geräteverwaltung
Diensthandy im Betrieb: was Mobile Device Management regelt
„Der hat sein Handy im Zug liegen lassen, mit allen Firmenmails drauf.“
Stand: 23.09.2026
Mit diesem Satz fängt das Thema in den meisten Betrieben an. Vorher hat sich niemand dafür interessiert, was auf den Geräten eingerichtet ist und wer sie eingerichtet hat.
Dann stehen die Fragen alle auf einmal im Raum. Wer erfährt überhaupt davon, und wann? Kommt man noch an das Gerät heran? Was ist da drauf, außer Mails?
Geräteverwaltung, im Fachwort Mobile Device Management oder kurz MDM, ist die Antwort darauf. Sie fängt nur nicht beim Verlust an, sondern beim ersten Gerät.
Was passiert, wenn morgen ein Handy weg ist?
Vier Dinge entscheiden darüber, und drei davon stehen fest, bevor etwas passiert.
Sie erfahren es. Dafür muss jeder wissen, wen er am Samstagabend anruft. Das BSI stellt das als Anforderung an die Mitarbeitenden: „Gehen Geräte verloren oder werden unberechtigte Änderungen an Gerät und Software festgestellt, MÜSSEN die Benutzenden sofort die Zuständigen informieren.“
Das Gerät ist gesperrt und verschlüsselt. Sperrcode und Bildschirmsperre sind beim BSI eine Muss-Anforderung, und die Anzeige vertraulicher Informationen auf dem Sperrbildschirm muss abgeschaltet sein. Der Speicher des Geräts soll verschlüsselt sein.
Wie schnell sich der Bildschirm sperrt, sagt das BSI nicht. Dort steht „nach einer angemessen kurzen Zeitspanne“, also keine Minutenzahl zum Abschreiben.
Die Fernlöschung braucht eine Verbindung. Das BSI dazu: „Auch können, wenn zu einem verlorenen Gerät keine Verbindung besteht, die Daten nicht mehr aus der Ferne gelöscht werden.“
Ein Handy ohne Strom oder ohne Netz löscht niemand. Deshalb ist die Sperre am Gerät selbst die eigentliche Absicherung, und die Fernlöschung ist die Zugabe.
Und was dabei gelöscht wird. Microsoft beschreibt die Löschaktion so: Sie setzt das Gerät auf Werkseinstellungen zurück und entfernt dabei alle persönlichen und betrieblichen Daten, alle Apps und alle Einstellungen. Also auch die privaten Urlaubsfotos.
Die zehn Fragen zum Mitnehmen
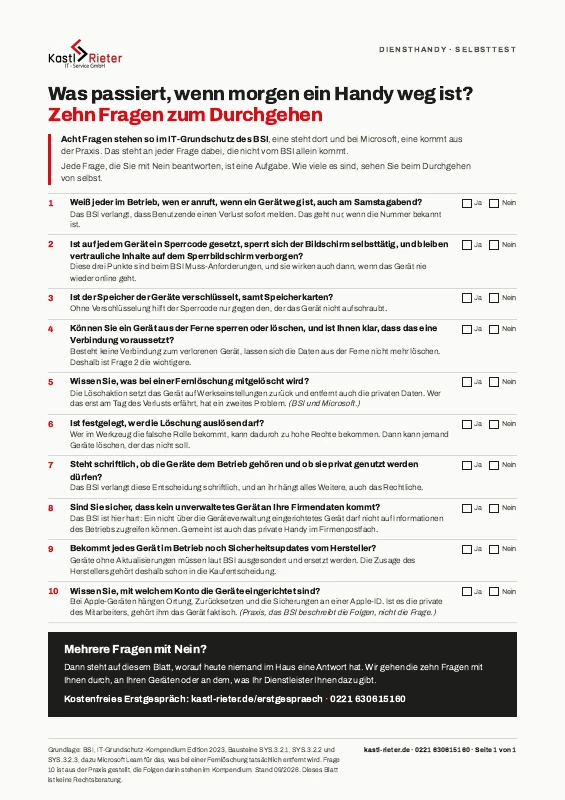
Kostenloser Selbsttest: zehn Fragen dazu, was passiert, wenn morgen ein Gerät weg ist.
Acht davon stehen so im IT-Grundschutz des BSI, eine steht dort und bei Microsoft, eine kommt aus der Praxis. An jeder Frage steht, warum sie zählt. Eine Schwelle nennt das Blatt nicht, denn wie viele Nein zusammenkommen, sehen Sie beim Durchgehen von selbst.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Die Frage vor der Software: wem gehört das Gerät
Bevor irgendjemand über ein Werkzeug redet, steht eine Entscheidung an, und das BSI verlangt sie schriftlich. Drei Betriebsmodelle stellt es zur Wahl: private Endgeräte, personalisierte Firmengeräte und gemeinsam genutzte Firmengeräte.
Das Firmengerät mit erlaubter Privatnutzung steht an anderer Stelle im Regelwerk. Dort ist es eine Anforderung bei erhöhtem Schutzbedarf.
An dieser Entscheidung hängt alles Weitere, auch der rechtliche Teil weiter unten.
Dazu kommt eine Richtlinie, und ihr Kern ist keine Technikfrage.
Das BSI: „Bevor eine Institution Smartphones oder Tablets bereitstellt, betreibt oder einsetzt, MUSS eine generelle Richtlinie für die Nutzung und Kontrolle der Geräte festgelegt werden. Hierbei MUSS unter anderem festgelegt werden, wer mit Smartphones auf welche Informationen der Institution zugreifen darf.“
Das ist dieselbe Frage wie beim Dateiserver, nur mit einem anderen Gerät davor: wer welche Ordner sehen darf. Für die Verwaltungskonten beantwortet das eine eigene Seite: Admin-Zugänge in Microsoft 365.
Dann kommt die schärfste Stufe, die das Regelwerk kennt, ein Darf nicht: „Ein nicht über MDM konfiguriertes Endgerät DARF NICHT auf Informationen der Institution zugreifen können.“
Das trifft den Betrieb, in dem jemand sein privates Handy ins Firmenpostfach gehängt hat. Diese Anforderung wird in kleinen Betrieben häufig verletzt.
Darf der Mitarbeiter das Diensthandy privat nutzen?
Hier hört unsere Zuständigkeit auf. Wir sagen Ihnen, was technisch geht und wo die Fragen liegen. Was in Ihrem Betrieb zulässig ist, beantwortet Ihr Datenschutzberater. Wir geben keine Rechtsberatung.
Die Datenschutzaufsichtsbehörden beschreiben die Ausgangslage in einer Orientierungshilfe mit dem Stand Januar 2016. Stellt der Arbeitgeber die Geräte, dürfen die betrieblichen Internet- und E-Mail-Dienste im Regelfall „nur für die betriebliche Tätigkeit genutzt werden“.
Erlaubt wird die private Nutzung durch eine ausdrückliche Regelung, etwa im Arbeitsvertrag. Oder, und das ist der unscharfe Teil, durch jahrelange Duldung.
Die Behörden schreiben dazu selbst „was überwiegend als möglich angesehen wird“. Wenn die Aufsicht „überwiegend“ schreibt, ist das kein fester Boden.
Drei Stellen sollten Sie kennen, bevor Sie etwas festlegen.
- § 26 Absatz 1 BDSG. Daten von Beschäftigten dürfen für das Beschäftigungsverhältnis verarbeitet werden, wenn das dafür „erforderlich“ ist. Absatz 2 sagt zur Einwilligung: Bei der Freiwilligkeit ist „die im Beschäftigungsverhältnis bestehende Abhängigkeit der beschäftigten Person“ zu berücksichtigen. Eine Unterschrift des Mitarbeiters ist damit nicht automatisch das Ende der Frage.
- § 87 Absatz 1 Nummer 6 BetrVG. Der Betriebsrat bestimmt mit bei „Einführung und Anwendung von technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen“. Verbreitet wird das weiter ausgelegt, nämlich schon dann, wenn die Technik es kann. Das ist eine Auslegung und steht so nicht im Gesetz. Und: Nicht jeder Betrieb hat einen Betriebsrat. Dann greift die Mitbestimmung nicht.
- § 3 TDDDG, das Fernmeldegeheimnis. Ob der Arbeitgeber bei erlaubter Privatnutzung als Anbieter von Telekommunikation gilt, ist umstritten. Die Rechtsprechung dazu ist nicht einheitlich.
Einen Punkt macht das BSI selbst auf, und zwar bei der Ortung. Mit den meisten Werkzeugen lässt sich feststellen, wo ein Gerät gerade ist.
Dabei entstehen Bewegungsprofile der Geräte „und somit auch der Benutzenden“. Wer das erhebt, ohne die Leute darüber zu informieren, verstößt „unter Umständen gegen datenschutzrechtliche Bestimmungen“.
Das „unter Umständen“ steht so im Original, und auch wir werden hier nicht deutlicher.
Ein Punkt kommt aus zwei Richtungen, und aus der einen ohne jede Einschränkung. Die Aufsichtsbehörden empfehlen eine schriftliche Regelung, in der Zugriff, Protokollierung, Auswertung und Kontrollen festgelegt sind.
Das BSI sagt dasselbe als Soll: Eine verbindliche Richtlinie für die Mitarbeitenden soll erstellt werden. Darin stehen Aufbewahrung und Verlustmeldung.
Und darin steht das Verbot, die Verwaltungssoftware zu entfernen oder das Gerät zu rooten, also seine Sperren auszuhebeln.
Was hier steht, ist der Stand vom 23.09.2026. Wer eine Regelung aufsetzt, lässt sie prüfen. Welche technischen und organisatorischen Maßnahmen der Datenschutz von Ihnen erwartet, steht auf unserer Seite dazu, was Art. 32 DSGVO verlangt.
Wenn das Handy dem Mitarbeiter gehört
Für private Geräte im Betrieb gibt es beim BSI keine Anleitung. Der MDM-Baustein sagt ausdrücklich: „Nicht behandelt werden in diesem Baustein Aspekte von ‚Bring your own device‘ (BYOD).“
Belegt sind nur die Gefahren, und drei davon kommen im Alltag wirklich vor. Die Fernlöschung erwischt die privaten Daten mit. Die IT kann nicht jedes private Gerät auf die Anforderungen hin prüfen.
Und bei einer Reparatur kann jemand Firmendaten einsehen, genauso wie beim Ausscheiden eines Mitarbeiters, wenn niemand die Daten auf seinem Gerät geregelt hat.
Die technische Antwort darauf ist gut belegt: Wenn das Gerät dem Mitarbeiter gehört, verwaltet man nicht das Gerät, sondern die App. Microsoft beschreibt das als „Schutz von Unternehmensdaten auf mobilen Geräten, ohne dass eine Geräteregistrierung erforderlich ist“.
Damit lässt sich eine PIN für den Zugriff auf Unternehmens-E-Mails verlangen, und es lässt sich verhindern, dass Firmendaten in private Apps kopiert werden. Gelöscht werden dann die Firmendaten und nicht die Urlaubsfotos.
Eine Grenze gehört dazu. Apps, die sich mit einem Exchange oder SharePoint im eigenen Haus verbinden, unterstützen diesen Schutz nach Microsofts Angabe nicht.
Die Ausnahme ist Outlook für iOS und Android, wenn die Anmeldung über das neuere Microsoft-Verfahren läuft, das Microsoft hybride moderne Authentifizierung nennt.
Auf dem Firmengerät mit erlaubter Privatnutzung sieht das BSI getrennte Arbeitsumgebungen vor. Das ist dort eine Anforderung bei erhöhtem Schutzbedarf, also keine Pflicht für jeden Betrieb.
Was beim Ausscheiden eines Mitarbeiters sonst noch am Gerät hängt, steht bei uns als Liste der Zugänge.
Was beim Kauf zählt und was danach zu tun bleibt
Schon bei der Auswahl muss der Betrieb darauf achten, für welchen Zeitraum der Hersteller Sicherheitsaktualisierungen zusagt.
Und weiter: „Ältere Geräte, für die keine Aktualisierungen mehr bereitgestellt werden, MÜSSEN ausgesondert und durch von der herstellenden Institution unterstützte Geräte ersetzt werden.“
Ein günstiges Gerät ohne zugesagte Updates ist also ein Gerät mit Ablaufdatum. Dazu muss festgelegt sein, welche Geräte und Betriebssysteme zugelassen sind, und beschafft werden dürfen nur diese.
Bei Apple-Geräten hängt vieles an einem einzigen Konto. Wer an eine schlecht abgesicherte Apple-ID kommt, kann Geräte orten und aus der Ferne zurücksetzen.
Sind die iCloud-Sicherungen eingeschaltet, lassen sich die Daten auf ein eigenes Gerät klonen. In kleinen Betrieben ist das oft die private Apple-ID des Mitarbeiters.
Ein MDM ist nichts, was man aufstellt und dann stehen lässt. Die Sicherheitseinstellungen müssen regelmäßig überprüft werden, und bei einer neuen Version des Handy-Betriebssystems vorher.
Auch die Berechtigungen im Werkzeug selbst gehören auf den Prüfstand. Wer eine falsche Rolle bekommt, kann dadurch zu hohe Rechte bekommen. Dann darf jemand Geräte löschen, der das nicht soll.
Dazu zwei Fragen, die jeder Betrieb einmal beantworten muss. Dürfen die Leute selbst Apps installieren, und aus welchen Quellen? Läuft der Zugriff auf das Firmennetz über ein VPN?
Zur Lizenz eine Angabe und eine Warnung. Microsoft schreibt: „Eine Intune-Lizenz ist für jeden Benutzer oder jedes Gerät erforderlich, das direkt oder indirekt vom Microsoft Intune-Dienst profitiert.“
Die Verwaltung steckt in vielen Microsoft-365-Paketen schon drin. Sehen Sie im eigenen Abo nach, statt es anzunehmen. Was in welchem Paket steckt, haben wir unter welche Lizenz wofür aufgeschrieben.
Für Geräte ohne festen Benutzer, etwa im Lager, gibt es ein reines Geräte-Abo. Damit gehen drei Dinge nicht: der App-Schutz von oben, der bedingte Zugriff und alles Benutzerbezogene wie Mail und Kalender.
Bedingter Zugriff heißt die Regel, wer sich von wo aus anmelden darf.
Eine Zahl, ab der sich das lohnt, nennt das BSI übrigens nicht. Dort steht schlicht: „Smartphones und Tablets SOLLTEN durch ein MDM-System verwaltet werden.“
Wenn wir Ihre Geräte verwalten
Firmengeräte verwalten wir zentral: jedes Gerät einheitlich eingerichtet, abgesichert, Updates im Blick. Bleibt ein Handy im Taxi liegen, sperren wir es aus der Ferne, sobald es sich meldet. Das und was sonst zur Betreuung gehört, steht unter Handys und Tablets richten wir ein.
Wir verwalten die Kundenhandys mit Microsoft Intune oder mit Sophos Mobile. In der Regel sind das Diensthandys. Dafür werden Rollen und Richtlinien angelegt, und wir stellen die Dinge so ein, dass sie mit Ihrem Unternehmen abgestimmt sind. Feinjustieren lässt sich vieles, zum Beispiel die Store-Einstellungen.
Wenn wir die Geräte verwalten sollen, rechnen wir pro Smartphone oder Tablet ab. Die Lizenz für die Geräteverwaltung erwerben Sie über uns, oder Sie haben sie schon. Pflege, Wartung und Service kommen obendrauf, die sind darin nicht enthalten. Alle Posten stehen dort, wo wir sagen, wie wir abrechnen.
Wenn Sie nicht sagen können, wie viele Geräte bei Ihnen im Firmenpostfach angemeldet sind, ist das ein guter erster Punkt fürs Erstgespräch. Wie Sie danach weitermachen, entscheiden Sie.
Quellen
- BSI, IT-Grundschutz, Edition 2023, Baustein SYS.3.2.1 Allgemeine Smartphones und Tablets. Daraus die Richtlinie vor der Ausgabe, der Sperrcode und die Bildschirmsperre, die Verschlüsselung des Speichers und die sofortige Meldung bei Verlust. Dazu die Sicherheitsaktualisierungen beim Kauf, die Aussonderung alter Geräte, die Regeln für Apps und Quellen und der Gerätename ohne Hinweis auf Person oder Haus. Und die verbindliche Richtlinie für Mitarbeitende, das Verbot des Rootens, der Zugriff über ein VPN sowie die getrennten Arbeitsumgebungen bei erhöhtem Schutzbedarf. Aus Abschnitt 2.9 desselben Bausteins kommen die Gefahren durch private Geräte.
- Im selben Werk SYS.3.2.2 Mobile Device Management: die schriftliche Strategie mit den drei Betriebsmodellen und die zugelassenen Geräte und Betriebssysteme. Dazu der Satz, dass ein nicht über MDM konfiguriertes Endgerät nicht zugreifen darf. Aus demselben Baustein kommen die regelmäßige Prüfung der Einstellungen und der Berechtigungen und der Hinweis, dass BYOD nicht behandelt wird. Und die Fernlöschung ohne Verbindung, die falsche Rolle mit zu hohen Rechten und die Bewegungsprofile.
- Im selben Werk SYS.3.2.3 iOS (for Enterprise), Abschnitt 2.1: die Apple-ID, das Orten, das Zurücksetzen aus der Ferne und das Klonen über iCloud-Sicherungen.
- Microsoft Learn zur Intune-Lizenzierung. Daraus die Lizenzregel je Benutzer oder Gerät, das Geräteabonnement und die drei Funktionen, die damit nicht gehen. Gelesen am 22.09.2026.
- Microsoft Learn zum Zurücksetzen von Geräten mit Microsoft Intune. Daraus die Werkseinstellungen und was dabei entfernt wird. Die Angabe steht hier in deutschen Worten, weil die Seite den Satz nur auf Englisch führt. Gelesen am 22.09.2026.
- Microsoft Learn zu den App-Schutzrichtlinien. Belegt sind der Schutz ohne Geräteregistrierung, die PIN für Unternehmens-E-Mails und das Verbot des Kopierens in private Apps. Dazu die Grenze bei Apps mit Exchange oder SharePoint im eigenen Haus. Gelesen am 22.09.2026.
- § 26 BDSG, Absatz 1 Satz 1 und Absatz 2, sowie § 87 BetrVG, Absatz 1 Nummer 6, und § 3 TDDDG zum Fernmeldegeheimnis. Alle drei gelesen am 22.09.2026. Die Adresse des TDDDG trägt weiter das alte Kürzel.
- Orientierungshilfe der Datenschutzaufsichtsbehörden zur datenschutzgerechten Nutzung von E-Mail und anderen Internetdiensten am Arbeitsplatz, Stand Januar 2016, Abschnitte A II 1 und E Punkt 1. Gelesen am 22.09.2026. Die Paragrafenangaben des Dokuments sind überholt und stehen deshalb hier nicht.
- Die Einordnung, dass diese Anforderung in kleinen Betrieben häufig verletzt wird und dass es dort oft die private Apple-ID ist, ist unsere eigene Erfahrung und keine Messung.
Stand dieser Angaben: 23.09.2026. Diese Seite fasst zusammen, was das BSI im IT-Grundschutz zu Smartphones und Geräteverwaltung sagt, und wo die rechtlichen Fragen liegen. Sie ist keine Rechtsberatung und ersetzt keinen Blick auf Ihre konkreten Geräte.