IT-Sicherheit
NIS2: Betrifft das Ihren Betrieb?
Kurze Antwort für die meisten Betriebe mit weniger als fünfzig Leuten: direkt nicht.
Und trotzdem liegt der Fragebogen bei Ihnen auf dem Tisch. Weil Ihr größter Kunde betroffen ist und die Anforderungen an Sie weitergibt.
Auf dieser Seite steht, wie Sie in zehn Minuten selbst nachrechnen, ob das Gesetz für Sie gilt. Und was Sie tun, wenn es das nicht tut, der Kunde aber trotzdem fragt.
Stand: 17.09.2026
Was Ihr Kunde von Ihnen wissen will, auf zwei Seiten.
Wie das bei den meisten anfängt
Es fängt selten mit Post vom Amt an. Es fängt mit einer Mail von einem Kunden, für den Sie seit Jahren arbeiten.
Er schickt einen Fragebogen. Darin will er wissen, wie Ihre Sicherungen laufen, wer bei Ihnen einen Vorfall meldet, wie schnell Sie Updates einspielen und was passiert, wenn bei Ihnen etwas ausfällt.
Dahinter steckt kein Misstrauen. Ihr Kunde ist selbst betroffen. Er muss nach § 30 Abs. 2 Nr. 4 BSIG die Sicherheit seiner Lieferkette im Griff haben, und dazu gehören seine unmittelbaren Dienstleister. Also fragt er die, von denen er abhängt.
NIS2 erreicht kleine Betriebe nicht über das Gesetz. Es erreicht sie über den Vertrag.
Was NIS2 überhaupt ist und was in der EU-Richtlinie selbst steht, erklären wir auf zwei eigenen Seiten.
Drei Fragen, dann wissen Sie, wo Sie stehen
Klicken Sie sich durch. Keine Adresse, kein Download, nur die Antwort.
Hat Ihr Betrieb mindestens 50 Beschäftigte, oder liegen Jahresumsatz und Jahresbilanzsumme jeweils über 10 Millionen Euro?
Hat ein Kunde Ihnen schon einen Sicherheitsfragebogen geschickt, oder stehen in neuen Verträgen auf einmal Sicherheitsanforderungen und Meldepflichten?
Haben Sie Kunden mit 50 und mehr Mitarbeitern?
Dann kann NIS2 Sie direkt treffen.
Ob wirklich, hängt an Ihrem Sektor. Die verbindliche Antwort gibt Ihnen die kostenlose Betroffenheitsprüfung des BSI, in ein paar Minuten. Und falls ja: Die technische Hälfte der Pflichten ist unser Fach.
Das ist der Lieferketten-Fall. Das Gesetz gilt nicht für Sie, der Vertrag schon.
Ihr Kunde muss die Sicherheit seiner Lieferkette nachweisen und reicht die Anforderungen an Sie weiter. Genau dafür gibt es unsere Checkliste: die üblichen Fragen aus dem Lieferantenfragebogen, in normalem Deutsch, mit dem, was eine gute Antwort enthält.
Dann kommt der Fragebogen vermutlich noch.
Betroffene Kunden müssen ihre Lieferanten nach der Sicherheit fragen, das schreibt ihnen das Gesetz vor. Wer die Checkliste vorher kennt, beantwortet den Fragebogen an einem Vormittag statt in einer hektischen Woche.
Dann ist NIS2 für Sie heute kein Thema.
Ehrliche Antwort: Sie müssen nichts tun und nichts kaufen. Wenn der erste Fragebogen doch irgendwann kommt, wissen Sie ja, wo diese Seite steht.
Eine Einordnung, keine Rechtsberatung. Die amtliche Prüfung ist die des BSI.
Warum Sie niemand anschreibt
Der häufigste Irrtum zuerst: Viele warten darauf, dass sich eine Behörde meldet. Die meldet sich nicht.
Das BSI sagt das selbst, wörtlich in seinen Fragen und Antworten zu NIS-2:
„Die Prüfung der Betroffenheit ist nach Maßgabe der genannten Vorschrift durch die eventuell Betroffenen selbst durchzuführen, eine Mitteilung der Betroffenheit durch das BSI erfolgt nicht."
Sie prüfen also selbst. Die Regel dafür steht in § 28 BSIG. Bundesweit sind rund 29.500 Unternehmen und Einrichtungen betroffen, so die Zahl des BSI.
Zwei Dinge müssen zusammenkommen
Betroffen ist ein Betrieb nur, wenn beides zutrifft.
Erstens die Tätigkeit. Sie muss einer Einrichtungsart aus Anlage 1 oder Anlage 2 des BSI-Gesetzes zuzuordnen sein. Das sind zusammen vierzehn Sektoren, sieben je Anlage.
Zweitens die Größe. Für die wichtige Einrichtung gilt: mindestens 50 Beschäftigte (§ 28 Abs. 2 Nr. 3 lit. a BSIG). Oder Jahresumsatz und Jahresbilanzsumme jeweils über 10 Millionen Euro (§ 28 Abs. 2 Nr. 3 lit. b BSIG).
Auf das kleine „und" in der zweiten Zeile kommt es an. Beide Werte müssen über 10 Millionen liegen. Ein Betrieb mit 25 Leuten und 12 Millionen Umsatz, dessen Bilanzsumme bei 3 Millionen liegt, reißt die Schwelle nicht. Der Entscheidungsbaum des BSI schreibt es genauso: „Jahresumsatz > 10 Mio. € und Jahresbilanzsumme > 10 Mio. €".
Zwischen den beiden Wegen, also zwischen Beschäftigten und Geld, steht dagegen ein echtes Oder. Einer von beiden reicht.
Eine Stufe darüber sitzt die besonders wichtige Einrichtung: ab 250 Beschäftigten, oder ab einem Umsatz über 50 Millionen und einer Bilanzsumme über 43 Millionen Euro (§ 28 Abs. 1 Nr. 4 BSIG). Für Betriebe dieser Größe ist diese Seite nicht geschrieben.
Ihre Branche in der Liste heißt noch nichts
Die vierzehn Sektoren lesen sich breit. Anlage 1: Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser, Digitale Infrastruktur, Weltraum. Anlage 2: Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, Verarbeitendes Gewerbe, Anbieter digitaler Dienste, Forschung.
Wer da „Verarbeitendes Gewerbe" liest, denkt sofort, er sei dabei. Ist er meistens nicht.
Das BSI setzt diesen Satz auf jede Seite seiner eigenen Prüfung: „Bitte beachten Sie, dass Gesetz und Anlagen Definitionen für die betroffenen Einrichtungsarten enthalten. Eine reine Zuordnung zu einem der genannten Sektoren führt nicht automatisch zu einer Betroffenheit."
Die Anlagen benennen nämlich keine Branchen, sondern Einrichtungsarten. Unter „Verarbeitendes Gewerbe" fallen Medizinprodukte, Datenverarbeitungsgeräte, elektrische Ausrüstungen, Maschinenbau und Fahrzeugbau. Ein Schlosser ist nicht dabei. Ein Maschinenbauer mit 60 Leuten schon.
Dasselbe bei Lebensmitteln. Gemeint sind Großhandel sowie industrielle Produktion und Verarbeitung. Eine Bäckerei mit drei Filialen ist nicht gemeint.
Rechnen Sie einmal nach, das dauert zehn Minuten
Wenn Ihre Tätigkeit in den Anlagen vorkommt, wird die Zahl wichtig. Und die ist fast immer niedriger, als die Lohnliste vermuten lässt.
Gezählt wird nämlich nicht in Köpfen. § 28 Abs. 4 Satz 1 BSIG verweist auf die Empfehlung der Kommission 2003/361/EG. Nach Art. 5 des Anhangs dieser Empfehlung wird in Jahresarbeitseinheiten gerechnet:
- Zwei Halbtagskräfte sind eine Einheit.
- Auszubildende zählen gar nicht mit.
- Eltern- und Mutterschutzzeiten werden nicht mitgerechnet.
- Wer nur einen Teil des Jahres da war, zählt anteilig.
Fünfzig Köpfe sind selten fünfzig Jahresarbeitseinheiten.
Dazu kommt eine zweite Bremse. Ein einzelnes gutes Jahr macht niemanden betroffen. Nach Art. 4 Abs. 2 des Anhangs der Empfehlung 2003/361/EG braucht es die Überschreitung in zwei aufeinanderfolgenden Geschäftsjahren. Das BSI bestätigt das in seinen Fragen und Antworten ausdrücklich und nennt als Beispiel saisonale Spitzen, die eben nicht zählen. Ausnahme: neu gegründete Unternehmen.
Zwei Punkte gehen in die andere Richtung, und die übersieht man leicht:
Der Verbund zählt mit. Gehört Ihr Betrieb zu einer Gruppe, werden die Zahlen der Partner- und verbundenen Unternehmen hinzugerechnet, auch die außerhalb der EU (§ 28 Abs. 4 Satz 1 BSIG). Es gibt eine Ausnahme in Satz 2: Wer über Beschaffung, Betrieb und Einrichtung seiner eigenen IT selbst entscheidet, bleibt unabhängig und rechnet allein. Wichtig für Sie: Eine an einen externen Dienstleister vergebene IT macht Sie nach der Gesetzesbegründung nicht abhängig. Abhängig macht die Konzernmutter, die Ihre IT betreibt.
Kleine Nebengeschäfte dürfen draußen bleiben. Nach § 28 Abs. 3 BSIG können Geschäftstätigkeiten unberücksichtigt bleiben, die im Verhältnis zum Gesamtgeschäft vernachlässigbar sind. Das BSI sieht sich dafür Mitarbeiterzahl, Umsatz und Bilanzsumme dieses Bereichs an.
Und zum Schluss der Rechnung: Schreiben Sie das Ergebnis mit Datum auf. Eine halbe Seite reicht. Wer in zwei Jahren gefragt wird, warum er sich nicht registriert hat, hat dann etwas in der Hand.
Die Fälle, in denen die Größe keine Rolle spielt
Es gibt Betriebe, die unabhängig von ihrer Größe unter das Gesetz fallen. Für unsere Zielgruppe ist das selten, aber nicht nie:
- Betreiber kritischer Anlagen, also KRITIS (§ 28 Abs. 1 Nr. 1 BSIG).
- Qualifizierte Vertrauensdiensteanbieter, Top-Level-Domain-Registries und DNS-Diensteanbieter (§ 28 Abs. 1 Nr. 2 BSIG).
- Nicht qualifizierte Vertrauensdiensteanbieter (§ 28 Abs. 2 Nr. 1 BSIG).
- Anbieter öffentlich zugänglicher Telekommunikationsdienste und Betreiber öffentlicher Telekommunikationsnetze (§ 28 Abs. 1 Nr. 3 und Abs. 2 Nr. 2 BSIG). Für die gibt es keine Untergrenze, nur eine andere Einstufung.
Wenn nichts davon auf Sie zutrifft und Sie unter den Schwellen liegen, gilt das Gesetz für Sie nicht. Wir sagen das so deutlich, weil gerade viel Gegenteiliges verkauft wird.
Die amtliche Prüfung, kostenlos und anonym
Das BSI stellt seine eigene Betroffenheitsprüfung ins Netz, unter betroffenheitspruefung-nis-2.bsi.de. Zehn Fragen, ein paar Minuten, keine Anmeldung. Das BSI erfasst dabei nach eigener Angabe keine Daten, die Rückschlüsse auf Ihr Unternehmen zulassen.
Eine Einschränkung nennt das BSI selbst: „Die NIS-2-Betroffenheitsprüfung dient als automatische Orientierungshilfe auf Grundlage von Eigenangaben, deren Ergebnis nicht rechtlich bindend ist." Sie ersetzt Ihre eigene Prüfung nicht. Sie ist der schnellste erste Blick.
Was gilt, wenn Sie doch betroffen sind
Vier Punkte, nach denen am häufigsten gefragt wird.
Sie registrieren sich beim BSI, innerhalb von drei Monaten
§ 33 Abs. 1 BSIG gibt Ihnen drei Monate ab dem Tag, an dem Sie erstmals als betroffene Einrichtung gelten. Das ist eine mitlaufende Frist, kein Stichtag. Wer schon am 6. Dezember 2025 betroffen war, als das Gesetz in Kraft trat, war am 6. März 2026 dran. Wer 2027 über die Schwelle wächst, hat wieder drei Monate. Eine allgemeine Übergangsfrist gibt es nicht, und eine Nachfrist hat das BSI nie ausgerufen. Wer die Frist verpasst hat, holt die Registrierung nach, statt zu warten.
Zehn Maßnahmen stehen in § 30 Abs. 2 BSIG
Von der Risikoanalyse über Backup und Wiederherstellung, Patchmanagement und Verschlüsselung bis zur Mehrfaktor-Anmeldung. Punkt vier ist die Sicherheit der Lieferkette, und über den kommt das Thema zu Ihnen. Entscheidend für einen kleinen Betrieb ist § 30 Abs. 1 Satz 2 BSIG: Bei der Verhältnismäßigkeit zählen ausdrücklich die Größe der Einrichtung und die Umsetzungskosten. Ein Maschinenbauer mit 60 Leuten muss nicht bauen, was ein Stromnetzbetreiber baut.
Die Geschäftsleitung ist persönlich in der Pflicht
§ 38 Abs. 1 BSIG verlangt von ihr, die Maßnahmen umzusetzen und die Umsetzung zu überwachen. Nach § 38 Abs. 3 BSIG muss sie regelmäßig an Schulungen teilnehmen. Wer das schuldhaft versäumt, haftet nach § 38 Abs. 2 BSIG der eigenen Einrichtung, und zwar nach dem Gesellschaftsrecht der jeweiligen Rechtsform. Das ist eine Innenhaftung, keine Haftung gegenüber Kunden oder Behörden.
Bußgeld
Für wichtige Einrichtungen bis 7 Millionen Euro, für besonders wichtige bis 10 Millionen Euro (§ 65 Abs. 5 Satz 1 Nr. 1 BSIG). Die oft zitierten Prozentsätze vom Weltumsatz greifen erst ab einem Gesamtumsatz von 500 Millionen Euro (§ 65 Abs. 6 und 7 BSIG). Für einen Mittelständler ist also die Zahl 7 Millionen die richtige. Wer die Registrierung versäumt, riskiert bis zu 500.000 Euro (§ 65 Abs. 5 Satz 1 Nr. 5 BSIG).
Und was oft durcheinandergeht: Nachweise ohne Aufforderung schuldet nur, wer eine kritische Anlage betreibt, alle drei Jahre (§ 39 Abs. 1 BSIG). Alle anderen besonders wichtigen Einrichtungen kann das BSI frühestens ab dem 6. Dezember 2028 zur Vorlage auffordern (§ 61 Abs. 3 Satz 1 BSIG). Dokumentieren müssen Sie allerdings ab dem ersten Tag, das steht in § 30 Abs. 1 Satz 3 BSIG.
Ob die Maßnahmen bei Ihnen wirklich halten, sehen Sie erst, wenn es jemand ausprobiert. Das macht ein Penetrationstest, mit Ihrer Erlaubnis.
Der Fall, der Sie wirklich trifft: die Lieferkette
Zurück zum Fragebogen, denn das ist der Weg, auf dem NIS2 bei Ihnen ankommt.
Ihr Kunde muss die Sicherheit seiner Lieferkette im Griff haben, einschließlich der Beziehungen zu seinen unmittelbaren Anbietern und Diensteanbietern (§ 30 Abs. 2 Nr. 4 BSIG). Umsetzen kann er das nur über Verträge. Deshalb tauchen jetzt Sicherheitsanforderungen, Meldepflichten und Prüfrechte in ganz gewöhnlichen Dienstleistungsverträgen auf.
Für Sie heißt das zwei Dinge, und beide sind gute Nachrichten:
Sie haben keine gesetzliche Pflicht aus NIS2. Sie bekommen eine vertragliche, wenn Sie unterschreiben. Und was vertraglich ist, ist verhandelbar.
Das Wort im Gesetz lautet „unmittelbar". Die Pflicht Ihres Kunden reicht auf seine direkten Lieferanten, nicht weiter durch die ganze Kette.
Das Risiko ist damit auch kein Bußgeld. Das Risiko ist der Auftrag. Wer den Fragebogen nicht beantworten kann, fliegt im Zweifel aus der Lieferantenliste.
Die Checkliste: was Ihr Kunde von Ihnen wissen will
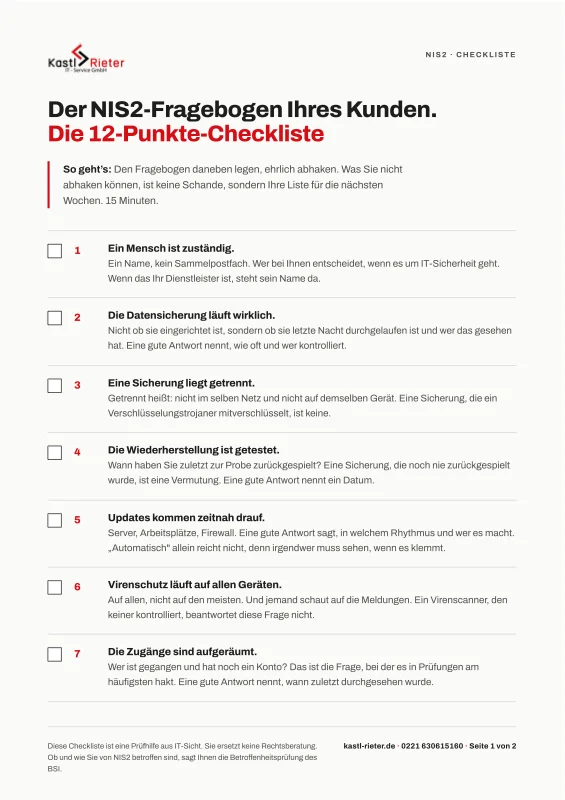
Kostenlose Checkliste: Die Fragen aus dem NIS2-Lieferantenfragebogen, in normalem Deutsch, mit der Angabe, was eine gute Antwort enthält.
Die Checkliste ist zwei Seiten lang und enthält keinen Rechtsvortrag und keine Paragrafenliste. Sie gehen sie durch und wissen danach, was Sie schon haben, was fehlt und was davon in einer Stunde erledigt ist.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Was wir dabei machen, und was nicht
Wir sind Ihr IT-Dienstleister, keine Kanzlei und kein Zertifizierer.
Was wir beantworten können, ist die technische Hälfte des Fragebogens: Sicherung und getesteter Rückspielvorgang, Patchstand, Virenschutz, Zugriffsrechte, Mehrfaktor-Anmeldung, Meldewege. Bei den meisten unserer Kunden ist das ohnehin unsere Arbeit. Wir müssen sie nur aufschreiben.
Was wir nicht machen: IT-Recht, IT-Forensik und förmliche Zertifizierungen. Dafür haben wir Partner, und wir sagen es Ihnen vorher.
Und was Sie ohne uns tun können, sagen wir auch: Die Betroffenheitsprüfung des BSI klicken Sie selbst durch. Die Mehrfaktor-Anmeldung ist in Microsoft 365 ein Schalter. Eine Liste, wer auf welche Daten darf, schreibt Ihre Buchhaltung in einer Stunde. Dafür brauchen Sie niemanden.
Was bei KI-Inhalten zu kennzeichnen ist und was Art. 32 DSGVO von Ihrem Betrieb verlangt, steht auf zwei eigenen Seiten.
Liegt der Fragebogen schon bei Ihnen?
Dann rufen Sie an. Im Erstgespräch gehen wir die Fragen durch, die Ihre IT betreffen. Danach wissen Sie, was Sie ehrlich ankreuzen können und was vorher gemacht werden muss.
Quellen
- BSI-Gesetz in der Fassung vom 2. Dezember 2025: § 28 BSIG mit Betroffenheit, Schwellen und Zählweise. Die übrigen genannten Paragrafen und die Anlagen 1 und 2 stehen im Volltext des BSIG.
- Art. 30 NIS2UmsuCG im Bundesgesetzblatt 2025 I Nr. 301: Inkrafttreten am 6. Dezember 2025.
- Empfehlung 2003/361/EG, Anhang Art. 4 Abs. 2 und Art. 5: zwei Geschäftsjahre und Jahresarbeitseinheiten. Wörtlich zitiert in den Fragen und Antworten des BSI.
- BSI: Fragen und Antworten zu NIS-2. Anwendungsbereich Frage 6 und 8, Frage 28 und die Zahl 29.500.
- BSI: NIS-2-Betroffenheitsprüfung. Startseite mit Hinweis zur Bindungswirkung und die Fragen 5 bis 10.
- BSI: Entscheidungsbaum zur Betroffenheitsprüfung (PDF).
Stand dieser Angaben: 17.09.2026. Alle Quellen am 17.09.2026 gelesen. Grundlage sind das BSI-Gesetz in der Fassung vom 2. Dezember 2025, in Kraft seit dem 6. Dezember 2025, und die Angaben des BSI. Das ist eine Einordnung und keine Rechtsberatung. Ob Sie betroffen sind, hängt an Ihrer Einrichtungsart und an Ihren eigenen Zahlen, und diese Prüfung nimmt Ihnen niemand ab. Verbindlich antwortet Ihr Anwalt, amtlich antwortet das BSI.