
CEO-Fraud
CEO-Fraud: die Chef-Masche mit der gefälschten Rechnung
Der Satz fällt hinterher. Da kam eine Rechnung, die sah aus wie immer, und das Geld ist weg.
Stand: 23.09.2026
Vorher hat sich niemand dafür interessiert, wie eine Rechnung in den Zahlungslauf kommt und wer sie freigibt.
CEO-Fraud nennt die Polizei die Masche, auf Deutsch die Chef-Masche. Ihre Beschreibung: „Bei der Betrugsmasche CEO-Fraud geben sich Betrüger als Führungskraft eines Unternehmens aus, beispielsweise als Geschäftsführer (CEO). In gefälschten E-Mails fordern sie Mitarbeiter dazu auf, größere Summen von Unternehmenskonten ins Ausland zu überweisen.“
Der Vorwand ist dabei nicht immer eine angebliche Firmenübernahme. Die Polizei nennt ausdrücklich auch geänderte Bankverbindungen.
Damit ist der Rechnungsbetrug dieselbe Masche mit einem anderen Aufhänger.
Wie die Masche abläuft, von der gefälschten Rechnung bis zur Überweisung
Am Anfang steht keine Technik, sondern Lesearbeit.
Die Polizei beschreibt die Vorbereitung so. Die Täter sammeln Informationen über den Betrieb und holen sie sich aus Wirtschaftsberichten, aus dem Handelsregister, aus Werbebroschüren und von der Homepage.
Sie interessieren sich für Geschäftspartner, für künftige Investments und für die Mailadressen der Mitarbeiter. Soziale Netzwerke kommen dazu, weil dort jemand seine Funktion und seine Aufgabe hinschreibt.
Das BSI sagt dasselbe aus der anderen Richtung. Für die zugeschnittene Variante gibt es dort sogar einen eigenen Namen, das Spear Phishing.
Die Mails werden „nach vorausgegangener Recherche speziell auf kleine Gruppen oder einzelne Personen zugeschnitten“.
Angeschrieben wird dann die Person, die überweisen darf. Bei der Polizei steht das so: Opfer sind „in der Regel Mitarbeiter aus der Buchhaltung oder dem Rechnungswesen, die berechtigt sind, Überweisungen zu tätigen“.
Oft ist das eine Person im Büro oder der Chef selbst.
Der Rest ist Druck und Autorität. Das BSI zählt auf, was dabei ausgenutzt wird: „Hilfsbereitschaft, Vertrauen, Angst oder Respekt vor Autorität.“
Wer eine Mail vom Chef bekommt, in der es eilig ist, fragt seltener nach.
Und dann kommt der Satz, den man beim Aufräumen hinterher braucht. Das BSI schreibt: „Ein Opfer, das auf die Täuschung hereinfällt, handelt im guten Glauben, das Richtige zu tun.“
Das BKA sieht es genauso. Den größten Verursacherkreis bildeten ehemalige oder aktuelle Mitarbeiter. Die Taten erfolgten aber „überwiegend nicht in krimineller Absicht, sondern vielmehr aufgrund von Fahrlässigkeit und mangelndem Problembewusstsein“.
Wie nah das an der eigenen Firma liegt, sehen wir in der Betreuung. Bis zur Überweisung ist es bei unseren Kunden nicht gekommen.
Wir hatten aber schon zwei, drei Fälle, in denen Geschäftsführer unserer Kunden selbst betroffen waren. Die haben auf etwas geklickt, bis zur Zwei-Faktor-Authentifizierung mit Microsoft, und haben es nicht gemerkt.
Erst ein bisschen später haben sie es uns gemeldet, und wir konnten das dann noch dichtmachen.
In einem anderen Fall, bei Kunden ohne feste Betreuung und ohne erweiterten Spam-Schutz, war ein Postfach übernommen. Der Betroffene ist selber zur Spamschleuder geworden und hat über 800 Kontakte in seiner Liste angeschrieben.
Ein übernommenes Postfach ist der bequemste Anfang dieser Masche.
Dann ist die Mail nämlich keine Fälschung mehr. Sie kommt wirklich von der Adresse, die draufsteht.
Wie ein solcher Zugriff trotz zweitem Faktor zustande kommt, steht bei uns unter Phishing trotz zweitem Faktor.
Rechnungsbetrug: warum ein geprüfter Absender nichts beweist
E-Mail ist so gebaut, dass sie den Absender nicht prüft. Das schreibt Microsoft selbst. Die Übertragung von Mail im Internet unternimmt von Haus aus keinen Versuch festzustellen, ob der Absender der ist, für den er sich ausgibt.
Dazu kommt eine Sache, die kaum jemand weiß. Eine Mail hat zwei Absenderadressen. Die eine wird beim Transport zwischen den Mailservern benutzt.
Die andere steht im Kopf der Nachricht, und nur die sehen Sie in Outlook. Passen die beiden nicht zusammen, nennt Microsoft das ein klassisches Beispiel für eine Fälschung.
Gegen dieses Loch gibt es drei Einträge, die beim Anbieter Ihrer Internetadresse hinterlegt werden. Fachleute nennen sie SPF, DKIM und DMARC.
SPF prüft dabei nur die Domäne aus der Transportadresse. Microsoft schreibt dazu klar: SPF „berücksichtigt weder die Domäne in der Absenderadresse noch die Übereinstimmung“ zwischen beiden.
Bei DKIM ist es ähnlich. Die Domäne, die eine Nachricht signiert, muss nicht die aus dem Mailprogramm sein. DMARC schließt genau diese Lücke und prüft, ob beide Adressen zusammenpassen.
SPF, DKIM und DMARC schließen die Lücke nur für Ihre eigene Adresse. Drei Einträge auf Ihrer Domäne verhindern, dass jemand in Ihrem Namen an andere schreibt. Sie verhindern nicht, dass jemand mit einer eigenen Domäne an Sie schreibt, die Ihrer Lieferantenadresse zum Verwechseln ähnlich sieht. Microsoft beschreibt den Weg dorthin selbst: Der Angreifer registriert eine eigene Domäne und richtet SPF sauber dafür ein. Die Prüfung läuft dann durch.
Deshalb bleibt der Blick auf die Adresse eine Aufgabe des Menschen. Das BKA formuliert sie als Anweisung an die Beschäftigten: „Überprüfen Sie E-Mails auf die richtige Absenderadresse sowie die korrekte Schreibweise der E-Mail-Domain.“
Für die Richtung nach draußen zählen dieselben drei Einträge übrigens doppelt. Fehlen sie, landen Ihre eigenen Angebote beim Empfänger im Spam. Das steht bei uns unter wenn Mails nicht ankommen.
Bei Microsoft heißt die Masche Business Email Compromise, abgekürzt BEC. Gemeint ist dasselbe: ein Betrieb, den eine Mail zu einer Zahlung bringt.
Was ein Postfach von sich aus schon leistet
Einiges ist in jedem Microsoft-365-Postfach ohne Zusatzlizenz eingebaut: die Absenderprüfung, ein Rückblick über sieben Tage auf erkannte Fälschungen, eine eigene Zulassungs- und Sperrliste und Richtlinien gegen Phishing.
Zwei Einschränkungen gehören dazu, und beide kommen von Microsoft. Der Schutz gegen nachgeahmte Absender steckt im Zusatzpaket Defender für Office 365 und nicht in den Bordmitteln. Gemeint ist der Lieferant, der fast richtig heißt.
Nicht zu verwechseln mit Defender for Business, das ist der Schutz für die Rechner. Welches Microsoft-365-Paket welchen davon enthält, sehen Sie in Ihrem Abo nach.
Was die Pakete sonst unterscheidet, steht bei uns unter welche Lizenz wofür. Und ein durchgefallener Test führt nicht automatisch zur Blockade. Microsoft bewertet stattdessen die gesamte Nachricht auf ihre Verdächtigkeit hin.
Wenn Ihnen jemand sagt, DMARC sei eingerichtet, lohnt eine Nachfrage. Der Eintrag kennt drei Einstellungen.
Bei p=none passiert nichts, das ist eine Messung zum Ausprobieren. Bei
p=quarantine wird die Nachricht angenommen und markiert. Bei
p=reject soll sie abgelehnt werden.
Microsoft empfiehlt, sich von Stufe zu Stufe vorzuarbeiten und dabei zu prüfen, damit keine echte Post verloren geht. Wie lange eine Stufe laufen soll, steht dort nicht.
Die drei Handgriffe vor einer Überweisung
Das ist der Teil, der wirkt, und er kostet kein Gerät.
Die Polizei empfiehlt vor einer ungewöhnlichen Überweisung drei Schritte:
- Prüfen, ob die Absenderadresse der E-Mail korrekt ist. Zeichen für Zeichen, nicht nur der angezeigte Name.
- Prüfen, ob die Zahlungsaufforderung tatsächlich vom genannten Auftraggeber stammt, zum Beispiel per Rückruf.
- Die Geschäftsleitung oder den Vorgesetzten informieren.
Ein Punkt hängt am zweiten Schritt, und er entscheidet alles. Die Polizei schreibt, dass bei dieser Masche „E-Mail-Adressen verfälscht und Telefonnummern verschleiert werden“.
Der Rückruf geht deshalb auf die Nummer, die Sie schon vorher hatten.
Nicht auf die aus der Mail, nicht auf die aus der Signatur, nicht auf die von der neuen Rechnung.
Dazu kommt der Fall, auf den die Täter warten: Urlaub und Vertretung. Die Polizei nennt „klare Abwesenheitsregelungen“ in einem Atemzug mit den internen Kontrollen.
Das BSI verlangt allgemein, dass ausführende und kontrollierende Aufgaben auf verschiedene Personen verteilt sind, und setzt hinterher: „Auch Vertreter MÜSSEN der Funktionstrennung unterliegen.“
Von Zahlungen spricht das BSI an dieser Stelle nicht, die drei Prüfschritte oben kommen von der Polizei.
Und der unbequeme Teil für den Chef. Das BSI schreibt, dass Vorgesetzte die Sicherheit unterstützen müssen, „indem sie mit gutem Beispiel vorangehen“.
Wer freitags um halb fünf selbst eine Eilüberweisung per Mail anstößt, hat seine eigene Regel gerade abgeschafft.
Dass eine Ansage allein nichts hält, steht ebenfalls im Regelwerk: „Regelungen zur Informationssicherheit lediglich festzulegen, garantiert nicht, dass sie auch beachtet werden.“
Deshalb gehört die Regel an die Person, die überweist, und nicht in eine Rundmail an alle. Das BSI empfiehlt, Schulungen an den Aufgaben der Leute auszurichten.
Warum geschulte Leute seltener danebengreifen, steht bei uns unter IT-Sicherheit.
Zahlungsfreigabe in zehn Fragen
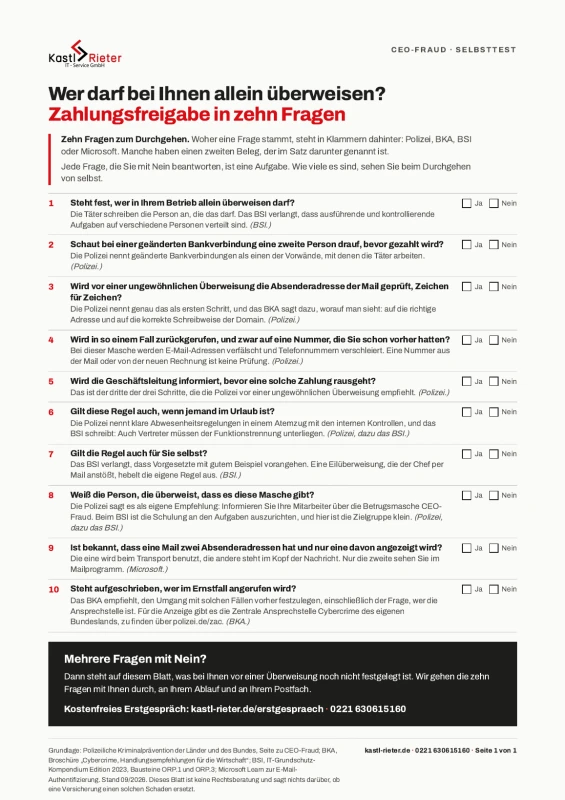
Kostenloser Selbsttest: zehn Fragen zu dem, was bei Ihnen vor einer Überweisung passiert.
Hinter jeder Frage steht, woher sie kommt: von der Polizei, vom BKA, vom BSI oder von Microsoft. Jede Frage, die Sie mit Nein beantworten, ist eine Aufgabe. Wie viele es sind, sehen Sie beim Durchgehen von selbst.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Und wenn das Geld schon weg ist?
Dann gilt eine Reihenfolge, und sie ist kurz.
Zuerst die Bank anrufen, dann Anzeige erstatten. Danach im Haus nachsehen, ob ein Postfach übernommen wurde.
Für die Anzeige gibt es eine eigene Stelle bei der Polizei. Sie heißt Zentrale Ansprechstelle Cybercrime, kurz ZAC.
Die Polizei beschreibt sie als den polizeilichen Kontaktpunkt für den Bereich Cybercrime, in akuten Fällen und zur Beratung. Zuständig ist die ZAC des Bundeslands, in dem Ihr Firmensitz liegt oder der Vorfall passiert ist.
Die aktuellen Erreichbarkeiten stehen unter polizei.de/zac und ändern sich, deshalb steht hier keine Nummer.
Eine Anzeige lohnt sich auch dann, wenn das Geld unterwegs ist. Dahinter steht der Betrugsparagraf, § 263 des Strafgesetzbuchs. Dort steht auch, dass schon der Versuch strafbar ist.
Ob und wie viel zurückkommt, sagen wir Ihnen nicht, dazu haben wir keine belastbare Quelle.
Wen Sie in welcher Reihenfolge anrufen, gehört vorher aufgeschrieben. Genau dafür haben wir eine Vorlage, sie steht unter IT-Notfallplan.
Ob eine Police einen solchen Schaden übernimmt, klärt Ihr Makler. Was eine Cyberversicherung allgemein zahlt und was nicht, haben wir unter Cyberversicherung aufgeschrieben.
Was wir dafür einrichten
Die drei Einträge für den Absender-Nachweis heißen SPF, DKIM und DMARC. Die richten wir bei jedem Kunden ein. Das ist bei uns Standard und keine Zusatzbestellung.
Was sie leisten und was nicht, steht oben, und wir verkaufen sie deshalb nicht als Schutz vor der Chef-Masche.
Was daneben läuft, ist der Mailschutz vor dem Postfach und der Schutz auf dem Rechner. Schulungen und Phishing-Tests erledigen wir über einen Partner, die netzsicher GmbH aus Lünen.
Was bei Ihnen vor einer Überweisung passiert, wissen Sie besser als wir. Wenn Sie es einmal aufschreiben wollen, fangen Sie bei der einen Frage an: Wer darf bei Ihnen allein überweisen, und wer schaut vorher drauf?
Quellen
- Polizeiliche Kriminalprävention der Länder und des Bundes, CEO-Fraud. Daraus die Beschreibung der Masche, die Vorbereitung aus öffentlichen Quellen und die Opfergruppe. Dazu die geänderten Bankverbindungen, die verfälschten Adressen und verschleierten Rufnummern. Und die drei Prüfschritte vor einer Transaktion samt der Abwesenheitsregelung.
- BKA, Broschüre Cybercrime, Handlungsempfehlungen für die Wirtschaft der Zentralen Ansprechstellen Cybercrime. Daraus der Verursacherkreis und die Fahrlässigkeit, dazu die Prüfung von Absenderadresse und Schreibweise der Domain.
- Polizei, Zentrale Ansprechstellen Cybercrime. Daraus der Kontaktpunkt und die Zuständigkeit nach Firmensitz oder Ort des Vorfalls. Dass hier keine Telefonnummer steht, hat einen Grund: Das BKA vermerkt in seinem eigenen Flyer, dass die Erreichbarkeiten veralten.
- BSI, Social Engineering für Unternehmen. Daraus Hilfsbereitschaft, Vertrauen, Angst und Respekt vor Autorität.
- BSI, Social Engineering, der Mensch als Schwachstelle. Daraus der gute Glaube des Opfers und das Spear Phishing nach vorausgegangener Recherche.
- Microsoft Learn zur E-Mail-Authentifizierung. Belegt sind die Bauart von SMTP ohne Absenderprüfung und die zwei Absenderadressen. Dazu die Grenzen von SPF samt dem Weg des Angreifers über eine eigene Domäne, die Grenze von DKIM und die Ausrichtungsprüfung von DMARC.
- Microsoft Learn zum Einrichten von DMARC. Belegt sind die drei Einstellungen und das stufenweise Vorgehen mit Prüfung.
- Microsoft Learn zum Schutz vor gefälschten Absendern. Belegt sind Business Email Compromise als Fachbegriff, die Bordmittel jedes Cloudpostfachs samt Siebentagerückblick und die Zugehörigkeit des Identitätswechsel-Schutzes zu Defender für Office 365. Dazu die Gesamtbewertung statt automatischer Blockade.
- BSI, IT-Grundschutz, Edition 2023, Bausteine ORP.1 und ORP.3. Daraus die Funktionstrennung einschließlich der Vertreter, der Satz zum Festlegen von Regelungen, das gute Beispiel der Vorgesetzten und die Ausrichtung von Schulungen an Zielgruppen und Aufgaben.
- § 263 StGB, Betrug, Absatz 1 und Absatz 2. Daraus, dass schon der Versuch strafbar ist.
- Keine Schadenszahl auf dieser Seite. Die Polizeiseite nennt „mehrere Millionen Euro“ ohne Jahr, ohne Bezugsgröße und ohne Quelle, und die Bundeslagebilder Cybercrime 2025 und 2024 führen CEO-Fraud nicht.
- Die zwei Fälle aus unserem Kundenkreis sind unsere eigene Erfahrung und keine Statistik. Sie stehen ohne Namen, ohne Branche und ohne Ort.
Stand dieser Angaben: 23.09.2026. Diese Seite fasst zusammen, was Polizei, BKA, BSI und Microsoft zu dieser Masche und zur Absenderprüfung sagen. Sie ist keine Rechtsberatung und keine Auskunft darüber, ob eine Versicherung einen solchen Schaden ersetzt.