
IT-Dokumentation
IT-Dokumentation: was drinstehen muss und wem sie gehört
Die meisten Betriebe merken erst beim Wechsel, wie wenig sie über ihre eigene IT schriftlich haben. Vorher war das kein Thema, weil alles lief.
Stand: 22.09.2026
Dann kommt die Kündigung, und mit ihr die Fragen. Welche Server stehen wo, welche Lizenzen laufen wann aus, wer hat die Zugänge zum Router, zur Domain, zum Microsoft-Konto. Wer hat das Netz so aufgebaut, und was war der Gedanke dahinter.
Wenn der bisherige Dienstleister an dieser Stelle nicht mehr reagiert, bleibt dem Betrieb das, was schriftlich da ist. Was dann fehlt, steckte in fremden Köpfen.
Was muss da drinstehen?
Eine kurze Antwort darauf gibt es nicht. Genau deshalb hat kaum ein Betrieb seine Dokumentation zufällig vollständig.
Beim Bundesamt für Sicherheit in der Informationstechnik gibt es keinen Baustein, der „IT-Dokumentation“ heißt. Die Anforderungen stehen im IT-Grundschutz an sechs verschiedenen Stellen, und was zusammengehört, muss man sich zusammensuchen.
Dass überhaupt dokumentiert werden muss, steht ganz vorn. Das BSI zählt die Aufgaben des IT-Betriebs auf, und der erste Punkt darin lautet „die Verwaltung, inklusive Inventarisierung und Dokumentation“.
Die brauchbarste Aufzählung steht bei den Betriebshandbüchern. Neun Themen nennt das BSI dort als Mindestinhalt, in normalen Worten:
- wer für welches System zuständig ist und wie man ihn erreicht
- welche Geräte und Programme erlaubt sind
- wie die Systeme eingestellt sind
- wie die empfindlichen Systeme zusätzlich abgesichert sind
- wer welche Rechte hat
- was überwacht und mitgeschrieben wird und wer Alarm bekommt
- wie gesichert wird und was im Notfall passiert
- was bei einer Störung zu tun ist
- welche Vorgaben für regelmäßige und außerplanmäßige Arbeiten gelten
Für den Notfallteil davon haben wir eine Vorlage zum Ausfüllen. Dazu zwei Sätze, die im Alltag mehr wert sind als die Liste: Die Handbücher sollen „stets verfügbar sein“ und „regelmäßig und anlassbezogen geprüft und angepasst werden“.
Die Geräte. Erfasst werden sollen alle Geräte, die im Betrieb laufen, dazu Testgeräte und Ersatzgeräte. Und ausdrücklich: „Auch vorhandene, aber nicht mehr genutzte IT-Assets SOLLTEN erfasst werden.“
Der alte Server im Keller, der noch am Strom hängt, gehört also in die Liste.
Werkzeuge nehmen einem das Suchen ab. Docusnap ist eins davon. Der Hersteller beschreibt es als Inventarisierung für Windows, Linux, VMware und weitere Systeme und nennt einen Einstiegspreis ab 465 Euro im Jahr. Worauf sich der Preis bezieht, steht dort nicht dabei. Das ist eine Angabe des Herstellers und keine Empfehlung von uns. Ob sich ein Werkzeug lohnt, hängt daran, wie viele Geräte Sie haben und wer die Liste am Ende pflegt.
Wir selbst arbeiten mit mehreren Werkzeugen, ziehen uns Inventarisierungslisten aus den Systemen und pflegen die Dokumentation selbst. Docusnap ist eine Möglichkeit, das zu machen, aber nicht die einzige.
Das Netz. Hier wird das BSI hart: „Es MUSS eine vollständige Dokumentation des Netzes erstellt werden. Sie MUSS einen Netzplan beinhalten.“
Ein Netzplan ist laut Glossar „eine graphische Übersicht über die Komponenten eines Netzes und ihrer Verbindungen“. Also ein Bild, auf dem steht, was womit verbunden ist. Änderungen müssen nachgetragen werden. Für Router, Switch und Firewall verlangt das BSI außerdem eine eigene Betriebsdokumentation.
Die Konten. Es muss dokumentiert sein, „welche Benutzendenkennungen, angelegte Benutzendengruppen und Rechteprofile zugelassen und angelegt wurden“.
Diese Übersicht muss regelmäßig gegen die Wirklichkeit geprüft werden, sie muss vor fremdem Zugriff geschützt sein und sie soll in die Datensicherung mit hinein.
Die Änderungen. Fünf Angaben sollen laut BSI je Änderung dokumentiert sein: was geändert wurde, wann, wer es gemacht hat, aus welchem Anlass, und ob dabei von einer Vorgabe abgewichen wurde. Dasselbe soll für Wartungs- und Reparaturarbeiten gelten, die jemand von außen erledigt.
Zwei Sätze fordern zwei Dinge, und beide zählen: Auf die Dokumentation sollen nur Berechtigte zugreifen können, und sie soll „zu jeder Zeit verfügbar“ sein. Ein Ordner, an den im Notfall niemand herankommt, erfüllt davon die Hälfte.
Die Checkliste zum Abhaken
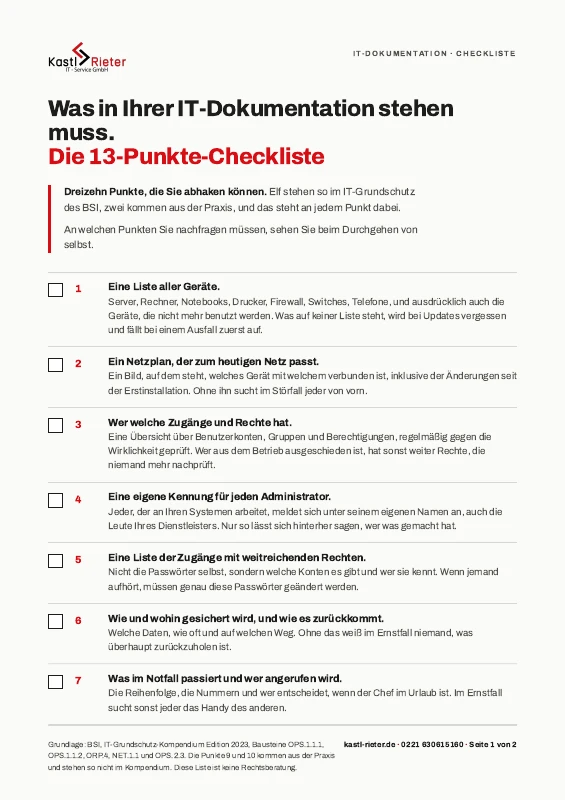
Kostenlose Checkliste: die dreizehn Punkte, die in einer IT-Dokumentation stehen müssen.
Elf Punkte stehen so im IT-Grundschutz des BSI, zwei kommen aus der Praxis. An jedem Punkt steht dabei, welcher von beiden es ist. Beim Durchgehen sehen Sie selbst, wo Sie bei Ihrem Dienstleister nachfragen müssen.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Die Vorlage zum Ausfüllen
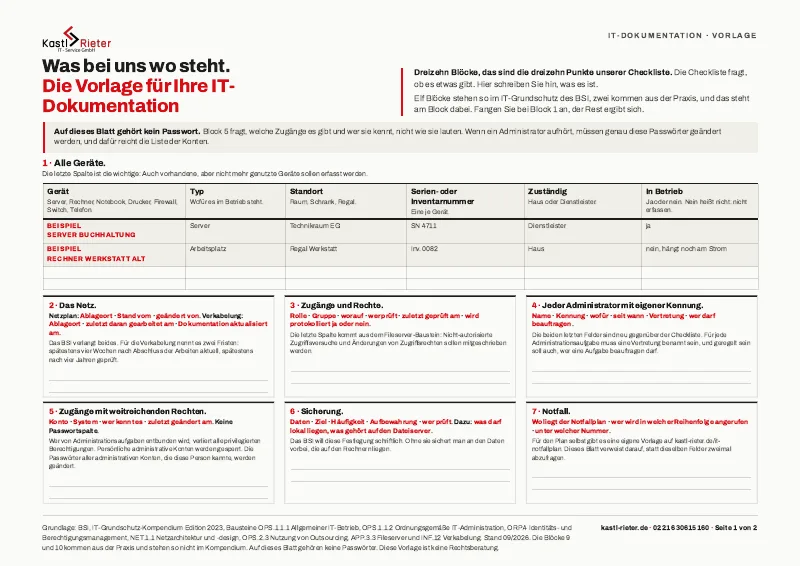
Auf der Checkliste haken Sie ab, was es gibt. Diese IT-Dokumentation Vorlage ist das Blatt, auf das Sie schreiben, was es ist. Dieselben dreizehn Punkte als Tabelle mit Feldern: Geräte und Netz, Konten und Zugänge, Sicherung und Verträge. Die Netzwerkdokumentation steht als eigener Punkt darin, mit Platz für den Netzplan und für die Verkabelung. Die Verkabelung im Serverraum gehört mit hinein, und dafür nennt das BSI zwei Fristen.
Passwörter stehen nicht auf dem Blatt, und der Grund dafür steht weiter unten auf dieser Seite. Was Sie eintragen, bleibt bei Ihnen. Beim nächsten Wechsel steckt es nicht mehr in fremden Köpfen.
Kostenlose Vorlage: dieselben dreizehn Punkte, diesmal mit Feldern zum Ausfüllen. Passwörter gehören nicht darauf, und warum, steht auf dem Blatt.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Gehören die Passwörter in die IT-Dokumentation?
Nein. Das BSI verlangt an keiner Stelle, Passwörter zu dokumentieren. Es verlangt das Gegenteil, nämlich dass sie „so sicher wie möglich gespeichert werden“.
Wissen müssen Sie etwas anderes: welche Zugänge mit weitreichenden Rechten es bei Ihnen gibt und wer sie kennt. Wenn ein Administrator aufhört, müssen persönliche administrative Konten gesperrt und die Passwörter aller administrativen Konten geändert werden, „die der Person bekannt sind“. Das lässt sich nur machen, wenn diese Konten irgendwo stehen.
Wie ein Team Passwörter gemeinsam verwahrt, ohne dass eine Liste im Umlauf ist, steht auf der Seite zum Passwortmanager im Team. Was beim Abgang eines Mitarbeiters sonst noch ansteht, haben wir als Liste der Zugänge zusammengestellt.
Ein zweiter Punkt daraus betrifft Ihren Dienstleister. „Administrative Tätigkeiten MÜSSEN nachweisbar sein“, schreibt das BSI. Und Sie müssen jederzeit nachweisen können, welche Person welche administrative Tätigkeit durchgeführt hat. Dafür soll jeder Administrator eine eigene Zugangskennung haben. Sammelkonten sind nur in begründeten Ausnahmefällen zulässig.
Ein Zugang, den sich mehrere Leute beim Dienstleister teilen, fällt damit durch. Hinterher lässt sich nicht mehr sagen, wer an Ihren Systemen was gemacht hat. Wie Admin-Zugänge in Microsoft 365 aufgebaut sein sollten, steht auf einer eigenen Seite.
Wem gehört das alles, wenn Sie wechseln?
Ihnen. Nicht weil wir das finden, sondern weil die Verantwortung bei Ihnen bleibt. Das BSI schreibt zur Auslagerung: „Allerdings verbleibt die Verantwortung aus Sicht der Informationssicherheit stets bei der auslagernden Institution.“
Wer die Verantwortung trägt, braucht das Wissen dazu. Deshalb ist die Rückgabe im IT-Grundschutz eine Basis-Anforderung, also ein Muss:
„Für geplante sowie ungeplante Beendigungen des Outsourcing-Verhältnisses MÜSSEN Regelungen getroffen werden. Es MUSS festgelegt werden, wie alle Informationen, Daten und Hardware der Nutzenden vom Anbietenden von Outsourcing zurückgegeben werden.“
Diese Regelung trifft man vorher, denn nach der Kündigung bleibt nur das Bitten.
Und es geht noch weiter. Die Abhängigkeit selbst gilt als Gefährdung. Mit ihr kann laut BSI Wissen verloren gehen, und: „Gleichzeitig nimmt das Wissen über diese Bereiche bei Nutzenden von Outsourcing ab.“
Dann folgt der Satz, den man als Inhaber einmal gelesen haben sollte:
„Diese Situation könnte von Anbietenden von Outsourcing ausgenutzt werden, z. B. indem sie drastisch die Preise erhöhen oder die Qualität der Dienstleistungen abnimmt.“
Das steht nicht bei einem Wettbewerber, das steht im IT-Grundschutz des BSI. Wer nicht weiß, was bei ihm läuft, kann eine Preiserhöhung nicht beurteilen.
Zuletzt hatten wir so einen Fall bei einem Betrieb mit vielen Standorten. Der alte Dienstleister hatte in seiner Leistung nachgelassen. Aufgefallen ist das dem Kunden über externe Sicherheitstests. Nachgebessert wurde nicht zeitnah. Auf die Lücken, auf die er hingewiesen worden war, wurde nicht wirklich reagiert. Sie wurden abgetan. Dann kam der Wechsel zu uns.
Der alte Dienstleister hat die Daten danach häppchenweise zur Verfügung gestellt, manche Sachen gar nicht. Die Gegenseite war beleidigt, nachdem sie gekündigt wurde, und es gab keine vernünftige Übergabe.
Die Verträge gehören übrigens dazu, nur an anderer Stelle. Das BSI führt sie in einem Auslagerungsregister zusammen mit Leistungskennzahlen und Änderungen. Wer die Verträge beisammen hat, hat auch die Laufzeiten und damit die Fristen, an denen ein Wechsel sonst hängen bleibt.
Zum Schluss einer Zusammenarbeit bleibt ein Punkt gern liegen. Das BSI will hier geprüft sehen, ob die Zugangs-, Zutritts- und Zugriffsrechte des alten Anbieters mit dem Ende wirklich aufgehoben wurden. Wie so ein Wechsel bei uns abläuft, steht auf einer eigenen Seite.
Das dürfen Sie von Ihrem Dienstleister verlangen
Drei der vier Punkte stehen so im IT-Grundschutz.
Eine Kopie der Dokumentation, bei Ihnen im Haus. Das verlangt das BSI nicht ausdrücklich, es folgt aus Ihrer Verantwortung. Geschützt muss sie sein, verfügbar aber auch.
Eine schriftliche Regelung für den Fall, dass die Zusammenarbeit endet. Was Sie bekommen, in welcher Form und wann.
Einen Netzplan, der zum heutigen Netz passt. Nicht den von der Erstinstallation vor sechs Jahren.
Nachvollziehbare Änderungen. Wer wann was gemacht hat, mit einer eigenen Kennung je Administrator statt eines gemeinsamen Zugangs.
Das BSI empfiehlt sogar, Handlungsalternativen für den Fall einer Beendigung zu entwickeln, und „dabei SOLLTEN auch alternative Anbietende von Outsourcing ermittelt werden“. Sich das anzusehen ist also kein Misstrauen, sondern gehört zu einem ordentlich geführten Betrieb.
Wenn wir Ihre IT übernehmen
Wir fangen mit einer Übersicht über Lizenzen und Installationen an, wenn möglich mit einem Übergabegespräch mit dem, der es vorher gemacht hat. Welche Systeme laufen, wie wird gesichert, welche Berechtigungen gibt es, und was war der Gedanke hinter dem Aufbau.
Kommt vom alten Dienstleister nichts, holen wir uns das aus den Systemen selbst. Das dauert länger und es kostet mehr. Bei einer Übernahme ist das bei uns der Normalfall.
Im laufenden Betrieb haben Sie Zugang zu unserer Zeiterfassung und sehen täglich, was wir getan haben.
Für uns selbst dokumentieren wir auf technischer Seite durchgehend. Das ist keine fertige Dokumentation, die Sie direkt bekommen, sondern unser Arbeitsmittel. Daraus können wir aber jederzeit eine Kundendokumentation erstellen. Die bezahlen Sie nach Aufwand.
Wenn ein Kunde bei uns kündigt, bekommt er von uns automatisch ein Übergabegespräch für den neuen Dienstleister angeboten, schriftlich und persönlich, bei uns oder bei ihm im Haus. Auf Wunsch bereiten wir dafür eine Kundendokumentation vor, das steht so in unserem Vertrag. Auch die rechnen wir nach Aufwand ab. Drin steht, welche Systeme es gibt, wie das Netz eingerichtet ist, welche Lizenzen laufen und alle weiteren Abhängigkeiten, ein Blick von oben auf das System. Die Zugänge kommen separat und verschlüsselt.
Wir streiten uns bei einem Wechsel nicht darüber, weil die Dokumentation ja in dem Zustand vorliegen muss, in dem sie gebraucht wird.
Wenn Sie nicht sagen können, was Sie über Ihre eigene IT in der Hand haben, ist das ein guter erster Punkt fürs Erstgespräch. Was Sie danach daraus machen, entscheiden Sie.
Quellen
- BSI, IT-Grundschutz, Edition 2023, Baustein OPS.1.1.1 Allgemeiner IT-Betrieb. Dokumentation als erste Aufgabe des IT-Betriebs, die neun Mindestthemen der Betriebshandbücher und das IT-Asset-Management. Dazu die nicht mehr genutzten Geräte, der Zugriff nur für Berechtigte, die Dokumentation von Wartungsarbeiten und die Regel, dass Sammelkonten nur in begründeten Ausnahmefällen eingerichtet werden dürfen.
- Im selben Werk OPS.1.1.2 Ordnungsgemäße IT-Administration: Nachweisbarkeit als Muss, eigene Zugangskennung je Administrator, Sperren und Passwortwechsel beim Ausscheiden, die fünf Angaben je Änderung.
- Im selben Werk ORP.4 Identitäts- und Berechtigungsmanagement: Dokumentation der Kennungen, Gruppen und Rechteprofile mit Prüfung, Schutz und Datensicherung, dazu die Speicherung von Passwörtern.
- Im selben Werk NET.1.1 Netzarchitektur und -design: die vollständige Netzdokumentation mit Netzplan und ihre Pflege. Die Betriebsdokumentation für Router, Switch und Firewall steht in NET.3.1 und NET.3.2, die Erklärung des Netzplans im Glossar des Kompendiums.
- Im selben Werk OPS.2.3 Nutzung von Outsourcing: die Verantwortung bleibt bei der auslagernden Institution, dazu Abhängigkeit und Wissensverlust. Aus demselben Baustein kommen die Rückgabe als Basis-Anforderung, das Auslagerungsregister und die Handlungsalternativen zum Ende hin.
- Im selben Werk INF.12 Verkabelung: die interne und die externe Dokumentation der Verkabelung mit vier Wochen für die Aktualisierung und vier Jahren für die Prüfung. Das sind die zwei Fristen, die der Abschnitt zur Vorlage nennt.
- Docusnap, Herstellerseite: Beschreibung des Produkts und Einstiegspreis ab 465 Euro im Jahr, gelesen am 22.09.2026. Selbstauskunft des Herstellers, keine Empfehlung.
Stand dieser Angaben: 22.09.2026. Diese Seite fasst zusammen, was das BSI im IT-Grundschutz an Dokumentation verlangt. Sie ist keine Rechtsberatung und ersetzt keinen Blick auf Ihren konkreten Betrieb.