
WhatsApp im Betrieb
WhatsApp im Betrieb: Firmenhandy, DSGVO und was Meta selbst sagt
Die Leute schicken sich Kundensachen über WhatsApp. Nummern, Fotos, Dokumente. Es ist schnell, es ist schon auf dem Handy, und es funktioniert.
Stand: 25.09.2026
Ihre Leute nehmen den Weg, der da ist. Die Frage ist, auf welchem Gerät das läuft, mit welchem Adressbuch und wofür. Ein guter Teil der Antwort steht bei Meta selbst.
Warum das Adressbuch die Stelle ist, auf die es ankommt
Meta beschreibt den Vorgang in seiner Datenschutzrichtlinie für den europäischen Raum, gültig ab 02.07.2026. Wer das Hochladen von Kontakten nutzt, stellt Meta „regelmäßig die Kontaktinformationen aus deinem Adressbuch deines Geräts zur Verfügung“.
Darunter sind „die Nummern von Benutzer*innen unserer Dienste sowie die von deinen sonstigen Kontakten“. Auch die Nummern von Leuten also, die kein WhatsApp haben. Von denen speichert Meta nach eigener Angabe Hashwerte, um sie später zuzuordnen, falls sie sich anmelden.
Dazu der Satz, der die Verantwortung verteilt:
„Wir verlangen von allen diesen Benutzer*innen, dass sie dazu berechtigt sind, deine Informationen zu erheben, zu verwenden und zu teilen, bevor sie uns irgendwelche Informationen bereitstellen.“
Wer die App auf ein Handy mit dem Firmenadressbuch legt, versichert Meta gegenüber, dass er das darf. Ob er es für Kundennummern darf, sagt Meta nicht. In den Nutzungsbedingungen steht davor „Falls nach geltenden Gesetzen zulässig“.
Das BSI beschreibt denselben Vorgang von der anderen Seite, als Sicherheitsrisiko. Privat installierte Apps auf Firmengeräten sind ein Risiko für die Daten darauf, „da sie z. B. Adressbücher auslesen und zu unbekannten Servern übertragen“. Und dann: „Typische Beispiele für Apps mit solchen Risiken sind Social-Media- und Messenger-Apps.“
Das ist die einzige Stelle im IT-Grundschutz-Kompendium, Edition 2023, an der das Wort Messenger vorkommt. WhatsApp kommt dort gar nicht vor.
Die Bundesbeauftragte für den Datenschutz sagt zu Messengern allgemein, worauf es ankommt. Neben dem Schutz der Inhalte seien „insbesondere die Zugriffsrechte relevant, z. B. auf Kontaktlisten oder Standortdaten, die dem Messenger eingeräumt werden“.
Und zur Verschlüsselung: Metadaten wie Anzeigename, Telefonnummer, Status und Profilbild fallen „immer“ an. Die Ende-zu-Ende-Verschlüsselung schützt den Inhalt einer Nachricht. Die Metadaten schützt sie nicht, und das Adressbuch auch nicht.
Zwei Sätze von Meta gehören noch dazu. Übermittlungen finden „unter anderem in die Vereinigten Staaten“ statt, so steht es in derselben Richtlinie. Und an den Kunden Ihres Betriebs gerichtet: Was er einem Unternehmen schreibt, kann für mehrere Personen in diesem Unternehmen sichtbar sein. Die Verschlüsselung endet an Ihrem Gerät.
Ist WhatsApp Business DSGVO-konform?
Das entscheidet nicht Meta, und diese Seite entscheidet es auch nicht. Was Meta tut, ist die Verantwortung verteilen, und das lohnt sich zu lesen. Zuerst die zwei Produkte. Die Business-App ist nach Metas eigener Beschreibung für den kleinen Betrieb gebaut, die Business-Plattform mit ihren Schnittstellen für mittlere und große Unternehmen. Wer nach der API sucht, meint die zweite.
In den Nutzungsbedingungen für die Business-App, gültig ab 23.09.2026, steht unter Einhaltung von Gesetzen: „Es liegt allein in deiner Verantwortung, deine rechtlichen Pflichten zu ermitteln. Unsere Business-App-Dienste sind nicht für die unternehmensinterne Nutzung gedacht.“
Kollegen, die sich untereinander Kundensachen schicken, sind nach diesem Wortlaut unternehmensinterne Nutzung. Und weiter: Das Unternehmen muss „sämtliche erforderlichen Rechte, Einwilligungen und Berechtigungen einholen (z. B. Opt-in)“, um Kontaktdaten seiner Kunden mit WhatsApp zu teilen. Die Einwilligung holt der Betrieb, nicht Meta.
Dieselben Bedingungen legen die Rollen fest, in den Begriffen der Datenschutz-Grundverordnung. Der Betrieb ist der Verantwortliche, und WhatsApp Ireland Limited verarbeitet die Kundendaten „in deinem Namen als dein Auftragsverarbeiter“.
Der Vertrag dafür, die Datenverarbeitungsbedingungen, wird „durch Bezugnahme Bestandteil“ der Nutzungsbedingungen. Darin erlaubt der Betrieb Meta, Unterauftragsverarbeiter einzusetzen, auch außerhalb des Europäischen Wirtschaftsraums. Ob das den Anforderungen von Art. 28 DSGVO genügt, ist die Frage hinter dem Suchbegriff, und sie gehört zum Datenschutzpartner.
Zwei Grenzen zieht Meta selbst. Die Business-App darf „ausschließlich für geschäftliche, kommerzielle und berechtigte Zwecke und nicht für private Zwecke“ genutzt werden. Das sichert der Betrieb Meta mit den Bedingungen zu.
Und für Unternehmen „im Gesundheitswesen oder in der Finanz- oder Rechtsdienstleistungsbranche“ gibt Meta ausdrücklich keine Zusicherung, dass die App deren Anforderungen gerecht wird. Das betrifft Praxen, Kanzleien und Finanzbetriebe.
Meta datiert seine Bedingungen und ändert sie. Zwei der hier zitierten Dokumente gelten seit dem 23.09.2026, zwei Tage vor dem Stand dieser Seite. Was hier steht, gilt mit Stand 25.09.2026, und die Bedingungen tragen ihr eigenes Datum.
Was die Aufsicht sagt, und für wen
Die Datenschutzkonferenz ist der Zusammenschluss der deutschen Aufsichtsbehörden. Sie hat sich zu WhatsApp ausdrücklich geäußert, und zwar für Krankenhäuser. In ihrer Stellungnahme von 2021 und im Whitepaper von 2019 steht derselbe Satz:
„Insbesondere der verbreitet genutzte Dienst WhatsApp führt bei einer geschäftlichen Nutzung zu einer Reihe von Problemen, die einen Einsatz im Krankenhaus weitgehend ausschließen.“
Die Papiere gelten für den Krankenhausbereich und als Orientierung für Praxen, also für Gesundheitsdaten. Ein Papier der Konferenz zu WhatsApp im normalen Betrieb gibt es nicht; die Übersicht ihrer Orientierungshilfen führt zu Messengern genau diesen einen Eintrag.
Die Gründe hängen aber nicht am Krankenhaus. Eine der Anforderungen dort ist die Trennung: Kontakte in einem eigenen Speicher, „vom allgemeinen Adressbuch des verwendeten Endgeräts“ getrennt, und Nachrichten samt Anhängen ebenso.
Was daraus rechtlich folgt, beantwortet Ihr Datenschutzpartner, und für die rechtliche Seite haben wir einen. Kurz die Stellen, damit Sie wissen, wonach Sie ihn fragen.
Art. 6 Abs. 1 DSGVO nennt die Rechtsgrundlagen. Für die Menschen im Adressbuch, die nie zugestimmt haben, käme nur das berechtigte Interesse nach Buchstabe f in Betracht. Ob die Abwägung trägt, sagen wir nicht.
Art. 28 DSGVO regelt den Auftragsverarbeiter und verlangt einen Vertrag, in dem Gegenstand, Dauer, Art und Zweck der Verarbeitung festgelegt sind.
Art. 32 DSGVO verlangt technische und organisatorische Maßnahmen; was das für Ihren Betrieb heißt, steht bei uns unter was Art. 32 DSGVO verlangt.
Und was auf dem Gerät eines Mitarbeiters gesperrt, protokolliert oder ausgewertet wird, ist Beschäftigtendatenverarbeitung nach § 26 BDSG; die Normen dazu stehen beim Diensthandy.
Der Stand ist der 25.09.2026, und das ist keine Rechtsberatung. Wer daraus eine Regel für seinen Betrieb macht, lässt sie vorher ansehen.
Was auf dem Firmengerät zu regeln ist
Das BSI verbietet WhatsApp nicht und erlaubt es nicht. Es verlangt, dass Sie es regeln. Wörtlich: „Die Institution MUSS regeln, ob, wie und welche Apps Benutzende selbst auf ihren Geräten installieren dürfen.“
Und: „Die Institution MUSS festlegen, aus welchen Quellen Apps installiert werden dürfen.“
Die Frage, ob WhatsApp auf das Firmenhandy darf, ist damit eine, die Sie beantworten müssen. Die einzige falsche Antwort ist keine.
Dazu kommen drei Muss-Punkte, die die Stelle beschreiben, an der das Adressbuch hochgeht oder nicht. Der Zugriff von Apps auf Daten und Schnittstellen muss „angemessen eingeschränkt“ werden, die Datenschutzeinstellungen „so restriktiv wie möglich“.
Wo Benutzer oder Apps das ändern können, müssen die Einstellungen regelmäßig geprüft und erneut gesetzt werden, „insbesondere auch nach der Installation von Updates“. Der Zugriff auf die Kontakte ist genau so eine Berechtigung.
Und der Betrieb muss festlegen, „ob und in welchem Umfang Cloud-Dienste bei privater Nutzung der Geräte erlaubt sind“. Ein Messenger ist ein Cloud-Dienst in diesem Sinn. Die Sicherung des Chats bei einem Cloud-Dienst, den Meta in seinen Bedingungen selbst als Dienst Dritter führt, ist ein zweiter.
Der Weg, das umzusetzen, heißt Geräteverwaltung. Das BSI sieht sie als Soll vor und nennt keine Größenschwelle. Was sie kann, steht dort auch: Apps über die Verwaltung installieren, aktualisieren und entfernen, und „eine Block- oder Allow-List für die Installation von Apps“ führen.
Auf einem verwalteten Firmenhandy ist WhatsApp damit eine App wie jede andere. Sie steht auf der einen Liste oder auf der anderen.
Wie die Verwaltung aufgebaut ist, wem das Gerät gehört und was beim Verlust passiert, steht bei uns unter Diensthandy. Dort steht auch, dass ein nicht verwaltetes Handy nach dem BSI nicht auf Firmendaten zugreifen darf, auch wenn es nur im Postfach hängt.
Eine Stufe weiter ist die getrennte Arbeitsumgebung, also ein eigener Bereich auf dem Gerät für die Firma. Beim BSI ist das eine Anforderung bei erhöhtem Schutzbedarf, keine Pflicht für jeden Betrieb.
Bei der Datenschutzkonferenz ist dieselbe Trennung für den Krankenhausbereich Pflicht. Beide Fundstellen gehören nebeneinander, jede mit ihrem Geltungsbereich.
Noch ein Satz zur Firewall. Ein privates Handy im Mobilfunk sieht Ihre Firewall nicht. Deshalb ist die Antwort hier die Geräteverwaltung und kein Filter.
Warum das beim Surfen im Büro anders ist, steht unter private Internetnutzung. Und was beim Ausscheiden eines Mitarbeiters an seinem Gerät hängt, samt der Chats darauf, steht auf unserer Liste der Zugänge.
Was wir dabei machen
Wir kümmern uns um den IT-technischen Teil, und die anderen Dinge laufen über einen Partner. Der IT-technische Teil heißt: Firmengeräte, ihre Verwaltung, Regeln für Apps und Berechtigungen.
Wie wir Kundenhandys verwalten, steht beim Diensthandy. Die Geräteverwaltung steckt in manchen Lizenzpaketen schon drin.
Ob WhatsApp auf Ihren Firmengeräten auf der Sperrliste steht, auf der Freigabeliste oder gar nicht in der Liste, ist eine Entscheidung. Die Geräteverwaltung kann jede der drei umsetzen.
Sollen Kundensachen nicht mehr über den privaten Messenger laufen, brauchen die Leute einen Weg, der genauso schnell ist und dem Betrieb gehört. Ein Chat im Firmenkonto, das Firmenpostfach, ein Ordner für die Fotos. Welcher das bei Ihnen ist, gehört auf das Blatt, mit dem diese Seite endet.
Was über Firmengeräte laufen darf
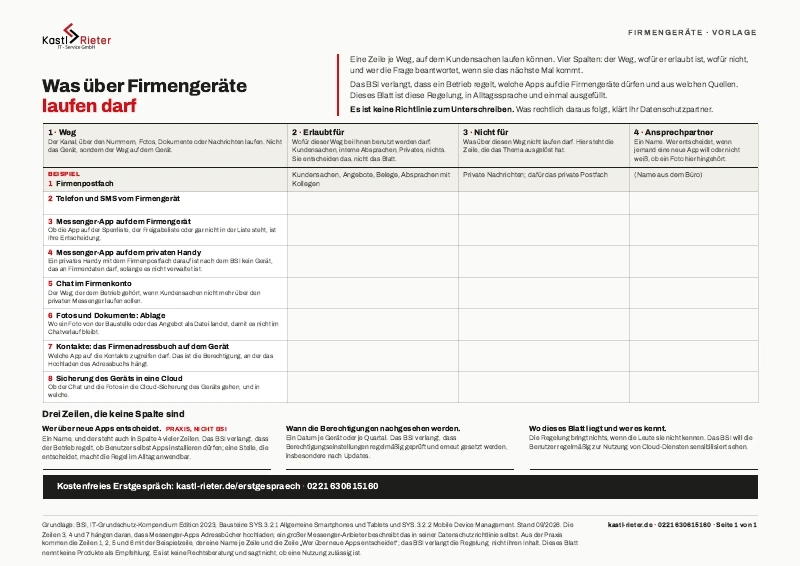
Kostenlose Vorlage: acht Wege, und für jeden tragen Sie ein, wofür er gilt.
Wir haben die Wege auf ein Blatt geschrieben, als Vorlage: Weg, erlaubt für, nicht für, wer der Ansprechpartner ist. Es ist keine Richtlinie zum Unterschreiben. Es ist die Tabelle, die Sie einmal ausfüllen, damit die Frage nicht bei jedem neuen Handy wieder aufkommt.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Quellen
- Meta, Nutzungsbedingungen für die WhatsApp Business-App, deutsch, gültig ab 23.09.2026. Daraus die unternehmensinterne Nutzung, die Verantwortung beim Unternehmen und die Einwilligungen. Ebenso die Rollen als Verantwortlicher und Auftragsverarbeiter, die geschäftlichen Zwecke und der Satz zu Gesundheitswesen, Finanz- und Rechtsdienstleistung. Die deutsche Fassung ist eine Übersetzung, bei einem Widerspruch gilt nach Metas eigener Angabe die englische.
- Meta, Nutzungsbedingungen für die WhatsApp Business-Plattform, deutsch, gültig ab 23.09.2026: die Plattform mit ihren Schnittstellen und der Vertragspartner im Europäischen Wirtschaftsraum.
- Meta, WhatsApp Business Data Processing Terms, englisch: die Unterauftragsverarbeiter, auch außerhalb des Europäischen Wirtschaftsraums.
- Meta, Datenschutzrichtlinie für den Europäischen Raum, deutsch, gültig ab 02.07.2026. Daraus das Hochladen der Kontakte samt der Nummern von Leuten ohne WhatsApp, die Hashwerte und die Berechtigung beim Nutzer. Ebenso die Übermittlungen in die Vereinigten Staaten. Dass mehrere Personen im Unternehmen mitlesen können, steht in der englischen Fassung derselben Richtlinie.
- Meta, Nutzungsbedingungen für den Europäischen Raum, deutsch, gültig ab 17.08.2026: „Falls nach geltenden Gesetzen zulässig“ beim Adressbuch und die Sicherung bei Diensten Dritter.
- Meta, Produktseiten der Business-App und der Business-Plattform, nur auf Englisch: für wen welches Produkt gebaut ist. Auf dieser Seite sinngemäß wiedergegeben.
- BSI, IT-Grundschutz-Kompendium, Edition 2023. Aus dem Baustein SYS.3.2.1 Allgemeine Smartphones und Tablets die Gefährdung durch Apps, die Adressbücher auslesen, und die Cloud-Nutzung bei privater Nutzung. Ebenso die App-Berechtigungen, die Regelung von Apps und Quellen, die getrennte Arbeitsumgebung und die Geräteverwaltung als Soll. Aus dem Baustein SYS.3.2.2 Mobile Device Management die Block- oder Allow-Liste. Dass WhatsApp im Kompendium gar nicht vorkommt und Messenger genau einmal, ist am 25.09.2026 über den gewandelten Volltext nachgezählt worden. Das ist unsere eigene Zählung, keine Angabe des BSI.
- Bundesbeauftragte für den Datenschutz und die Informationsfreiheit, Messengerdienste: die Metadaten, die immer anfallen, und die Zugriffsrechte auf Kontaktlisten. Die Seite nennt WhatsApp nicht beim Namen, der Bezug ist unserer.
- Datenschutzkonferenz, Stellungnahme vom 29.04.2021 und Whitepaper vom 07.11.2019 zu Messenger-Diensten im Krankenhausbereich: der Satz zu WhatsApp mit seinem Geltungsbereich und die Trennung der Kontakte vom Adressbuch des Geräts. Dass es kein Papier zu Messengern im normalen Betrieb gibt, ist am 25.09.2026 in der Übersicht der Orientierungshilfen nachgesehen worden.
- Datenschutz-Grundverordnung, Art. 6, 28 und 32, im Wortlaut nach der Textausgabe der Bundesbeauftragten für den Datenschutz mit Stand März 2026.
- § 26 BDSG, Absatz 1 Satz 1: die Verarbeitung von Daten der Beschäftigten.
- Was wir dabei machen, ist unsere eigene Praxis.
Stand dieser Angaben: 25.09.2026. Diese Seite fasst zusammen, was Meta in seinen Bedingungen und seiner Datenschutzrichtlinie sagt. Dazu kommt, was das BSI im IT-Grundschutz zu Apps auf dienstlichen Geräten sagt und was die Datenschutzaufsicht zu Messengern schreibt. Sie ist keine Rechtsberatung und sagt nicht, ob eine Nutzung zulässig ist.