
Zugänge und Arbeitsplatz
Onboarding-Checkliste: was ein neuer Arbeitsplatz braucht
Der Vertrag ist unterschrieben, der Starttag steht im Kalender. Was bis dahin eingerichtet sein muss, fällt oft erst in der Woche davor auf.
Stand: 23.09.2026
Dann geht es schnell. Konto, Rechner, Postfach, Telefon, Drucker. Dazu kommt die Frage, auf welche Ordner der neue Kollege überhaupt darf.
Genau diese letzte Frage wirkt am längsten nach. Wer am ersten Tag zu viele Rechte bekommt, behält sie oft über Jahre.
Das Bundesamt für Sicherheit in der Informationstechnik regelt genau das. Kennungen und Berechtigungen „DÜRFEN NUR aufgrund des tatsächlichen Bedarfs und der Notwendigkeit zur Aufgabenerfüllung vergeben werden“.
Der Starttag ist der beste Zeitpunkt dafür. Deshalb fängt die Checkliste weiter unten nicht bei der Hardware an, sondern bei der Rolle.
Wer was darf, entscheidet die Rolle
Praktisch heißt das: Erst steht fest, was jemand tun soll. Danach steht fest, worauf er zugreifen darf.
Das BSI empfiehlt dafür Standard-Rechteprofile, „die den Funktionen und Aufgaben der Mitarbeitenden entsprechen“. Im kleinen Betrieb sind das Buchhaltung, Vertrieb, Werkstatt, Geschäftsführung. Wer stattdessen die Rechte des Vorgängers kopiert, übernimmt dessen Sonderfälle gleich mit.
Alles, was über die Rolle hinausgeht, darf nur „nach zusätzlicher Begründung und Prüfung“ vergeben werden. Ein Satz zum Warum gehört also dazu, und jemand muss ihn gelesen haben. Wie so eine Aufstellung aussieht, steht auf unserer Seite dazu, wer welche Ordner sehen darf.
Eine Anforderung gehört ebenfalls an den Anfang und nicht in die Technik. Aufgaben, die sich gegenseitig kontrollieren sollen, müssen über die Berechtigungen getrennt werden. Wer Rechnungen erfasst, gibt sie nicht selbst frei.
Was für die Konten gilt, die mehr dürfen als der Rest, steht auf Admin-Zugänge.
Liste von Kastl & Rieter IT-Service GmbH, Köln: kastl-rieter.de/onboarding-checkliste
Die Checkliste für den neuen Mitarbeiter, bis zum Starttag
Neuer Arbeitsplatz: was bis zum Starttag fertig sein muss
Name: Rolle oder Abteilung:
Erster Arbeitstag: Wer richtet ein:
Wo eine Klammer steht, trägt sie die Anforderung im Punkt, nicht den Handgriff davor. Wo keine steht, kommt der Punkt aus unserem Alltag oder aus einer Empfehlung der Datenschutzaufsicht, und das steht dann dabei.
Bevor irgendetwas eingerichtet wird
- Die Rolle festlegen, nicht die Person. Buchhaltung, Vertrieb, Werkstatt, Produktion. (ORP.4.A16)
- Je Rolle festhalten, was gebraucht wird, und nur das vergeben. (ORP.4.A2)
- Sonderrechte nur nach Begründung und Prüfung vergeben, und die Begründung festhalten. (ORP.4.A2, dazu A3)
- Prüfen, ob zwei Aufgaben zusammenkommen, die getrennt gehören. (ORP.4.A4)
Das Konto
- Eine eigene Kennung je Person. Jede Kennung muss „eindeutig einer Person zugeordnet werden können“, ein gemeinsames Konto für die Aushilfen fällt damit weg. (ORP.4.A1)
- Zutritt, Zugang und Zugriff getrennt festlegen: welche Räume, welche Anmeldungen, welche Ordner. Das sind beim BSI drei eigene Anforderungen. (ORP.4.A5 bis A7)
- Ausgegebene Chipkarten und Token dokumentieren, und zwar bei der Ausgabe. (ORP.4.A5 bis A7)
- Schlüssel und Zutrittsmittel gehören in dieselbe Liste, damit beim Austritt nichts fehlt.
- Bekommt die Rolle weitreichende Rechte, kommt ein zweiter Faktor dazu. (ORP.4.A10)
- Das neue Konto in die Aufstellung eintragen, sobald es angelegt ist. Was nie aufgeschrieben wurde, taucht beim Austritt nicht wieder auf. (ORP.4.A3)
Postfach, Ordner, Ablage
- Postfach anlegen und den Verteilern zuordnen, die zur Rolle gehören.
- Für die Postfächer gilt zusätzlich zum allgemeinen ein eigenes Berechtigungskonzept. (APP.5.2.A3)
- Beim Anlegen entscheiden, ob es ein Postfach auf den Namen oder ein Funktionspostfach wird, und ob das dienstliche Postfach privat genutzt werden darf. Beides ist später schwer zu ändern, und warum, steht auf der Liste der Zugänge. (Empfehlung der Datenschutzaufsicht, Fundstellen dort)
- Freigaben nach der Rolle setzen, nicht auf Zuruf. Für jedes System soll eine schriftliche Zugriffsregelung existieren. (ORP.4.A16, dazu ORP.4 Abschnitt 2.3)
- Sagen, wo was abgelegt wird und was auf dem eigenen Rechner liegen darf. Das BSI will das schriftlich. (APP.3.3.A8)
Gerät, Telefon, Drucker
- Rechner, Bildschirm, Telefon und Handy in die Geräteliste aufnehmen, bevor sie rausgehen. Erfasst werden sollen alle Geräte, auch die in Reserve. (OPS.1.1.1.A6)
- Das Handy in die Geräteverwaltung aufnehmen. Für eine solche Verwaltung verlangt das BSI ein eigenes Berechtigungskonzept. Was daran hängt, steht auf der Seite zum Diensthandy im Betrieb. (SYS.3.2.2, Abschnitt 1.3)
- Einen neuen Rechner in die Domäne aufnehmen darf nur, wer dafür berechtigt ist. Die Domäne ist das Verzeichnis, an dem die Anmeldungen im Haus hängen. (APP.2.2.A18)
- Drucker, Software und Telefonie einrichten, passend zur Abteilung. (Ablauf bei uns, siehe unten)
Am ersten Tag
- Einweisen, wie die Anmeldung funktioniert. (ORP.4.A19)
- Zeigen, wo die Richtlinien stehen, nach denen man sich anmeldet und Passwörter vergibt. Das BSI verlangt, dass es dafür verständliche Richtlinien gibt. (ORP.4.A19)
- Schriftlich festhalten, was für Passwörter gilt, und keinen Wechsel nach Kalender hineinschreiben. (ORP.4.A22 und A23, mehr dazu gleich)
Danach
- Die Aufstellung regelmäßig gegen die Wirklichkeit halten. Sie „MUSS regelmäßig daraufhin überprüft werden, ob sie den tatsächlichen Stand der Rechtevergabe widerspiegelt“. (ORP.4.A3)
Grundlage: IT-Grundschutz-Kompendium Edition 2023, Bausteine ORP.4, APP.3.3, APP.5.2, APP.2.2, OPS.1.1.1 und SYS.3.2.2. Stand 23.09.2026. Keine Rechtsberatung.
Dieselbe Aufstellung ist es, aus der beim Austritt die Liste der Zugänge wird. Wer sie beim Anlegen führt, muss am letzten Arbeitstag nicht suchen.
Das Blatt, das Sie beim nächsten Mal wieder rausholen
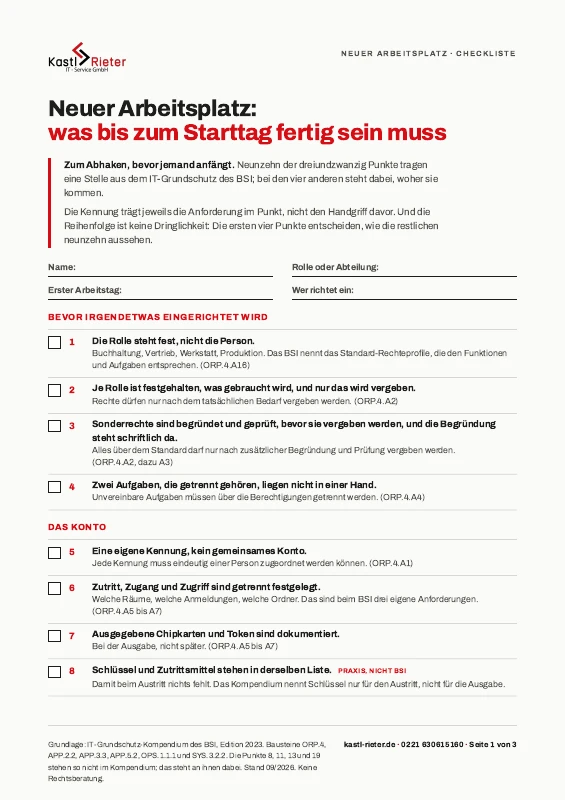
Kostenloses Blatt: dieselbe Liste als PDF, mit Feldern für Name, Rolle, ersten Arbeitstag und den, der einrichtet.
Neunzehn der dreiundzwanzig Punkte tragen eine Stelle aus dem IT-Grundschutz des BSI, bei den vier anderen steht dabei, woher sie kommen. Ein Feld für ein Passwort gibt es nicht, und den Grund dafür lesen Sie weiter unten.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Muss das Passwort alle drei Monate gewechselt werden?
Ein eigenes Passwort braucht jedes Konto. Was inzwischen wegfällt, ist der Satz dahinter: und in neunzig Tagen ein neues.
Das BSI hat den zeitgesteuerten Wechsel abgeräumt. Systeme „SOLLTEN nur mit einem validen Grund zum Wechsel des Passworts auffordern“, reine zeitgesteuerte Wechsel „SOLLTEN vermieden werden“.
Und noch eine Stelle lohnt sich für den ersten Tag. Das Passwort „DARF NICHT zu kompliziert sein“, damit die Leute es mit vertretbarem Aufwand benutzen können. Ein Passwort, das keiner behalten kann, landet unter der Tastatur.
Was stattdessen schriftlich stehen sollte, haben wir als Passwort-Richtlinie mit den Quellen dazu zusammengestellt.
Auf dem Blatt zu dieser Seite steht deshalb kein Feld für ein Passwort. Ein ausgefülltes Onboarding-Blatt mit Zugangsdaten wäre eine Passwortliste im Ordner, und die ist das Gegenteil von dem, was hier steht.
So läuft das bei uns
Für die Betriebe, die wir betreuen, gibt es in der Regel Standardeinrichtungen oder Installationen. Woran sie hängen, ist die Abteilung: Buchhaltung, Personal, Technik, Außendienst, Vertrieb, Innendienst, Produktion.
Wer neu dazukommt, bekommt danach sein Profil, seine Zugangsberechtigungen, seine Software, seine Drucker und alles, was er sonst braucht. Hardware und Software sind dann genau darauf zugeschnitten.
Dorthin kommen wir auf zwei Wegen.
Der eine: Wir können das vorher miteinander festlegen, damit die Abläufe klar sind.
Der andere: Der Kunde stellt uns ein Ticket ins Ticketsystem ein. Ein Mitarbeiter fängt an, arbeitet in dieser oder jener Abteilung und braucht diese und jene Berechtigung.
Dazu, was er sonst noch braucht: ein neues Laptop oder einen festen Arbeitsplatz, Telefonie, ein Handy, den Kalender. Die Kollegen übernehmen das und bereiten alles so vor, dass es zum Starttag fertig ist.
Zum Teil hängt daran auch neue Hardware. Die ist dann entweder schon eingekauft und vorbereitet oder bereits verfügbar. Und manchmal muss sie zum Kunden rausgehen, weil die Leute im Außendienst oder im Homeoffice sitzen. Da gibt es verschiedene Situationen.
Was auf dieser Liste nichts zu suchen hat
Arbeitsvertrag, Probezeit, Einarbeitungsplan: all das gehört zum Start eines neuen Mitarbeiters, aber nicht auf ein Blatt, das die Zugänge regelt.
Die Einweisung in den Datenschutz ist ebenfalls Sache des Betriebs. Wie sie bei Ihnen aussehen muss, klärt Ihr Datenschutzberater. Wir geben keine Rechtsberatung.
Was wir mitgeben, ist die technische Seite: wie die Anmeldung funktioniert, wo die Daten hingehören und an wen sich jemand wendet, wenn etwas nicht geht.
Wenn Sie das abgeben wollen
Diese Liste kann jeder Betrieb selbst führen. Der schwierige Teil daran ist nicht der einzelne Punkt, sondern dass die Aufstellung auch dann noch stimmt, wenn seit dem Anlegen zwei Leute gegangen und drei gekommen sind.
Wenn bei Ihnen heute niemand sagen kann, welche Konten es überhaupt gibt, fangen wir dort an. Was schriftlich vorliegen sollte, steht auf unserer Seite zur IT-Dokumentation. Und was wir im laufenden Betrieb übernehmen, steht auf Ihre externe IT-Abteilung.
Quellen
- BSI, Baustein ORP.4 Identitäts- und Berechtigungsmanagement (PDF, Edition 2023). Daraus A1 (jede Kennung eindeutig einer Person), A2 (Vergabe nur nach tatsächlichem Bedarf, Sonderrechte nur nach zusätzlicher Begründung und Prüfung) und A3 (Dokumentation und regelmäßige Prüfung). Dazu A4 (unvereinbare Aufgaben trennen), A5 bis A7 (Zutritt, Zugang, Zugriff, dazu Chipkarten und Token) und A10 (zweiter Faktor bei weitreichenden Berechtigungen). Und A16 (Standard-Rechteprofile, schriftliche Zugriffsregelung je System), A19 (Einweisung und verständliche Richtlinien) sowie A22 und A23 (Passwort nicht zu kompliziert, keine zeitgesteuerten Wechsel). Zuletzt Abschnitt 2.3 zu Berechtigungen auf Zuruf.
- Im selben IT-Grundschutz-Kompendium, Edition 2023 steht APP.3.3 Fileserver, A8 (Ablagestruktur und was lokal liegen darf). Dazu APP.5.2 Microsoft Exchange und Outlook, A3 (eigenes Berechtigungskonzept für die Exchange-Infrastruktur), und APP.2.2 Active Directory Domain Services, A18 (Berechtigung für neue Computer-Objekte beschränken). Und OPS.1.1.1 Kern-IT-Betrieb, A6 (Geräteverzeichnis, auch Reserve) sowie SYS.3.2.2 Mobile Device Management, Abschnitt 1.3 (eigenes Berechtigungskonzept für die Geräteverwaltung).
- Funktionspostfach und Privatnutzung: Die Fundstellen der Datenschutzaufsicht stehen auf der Liste der Zugänge. Diese Seite wiederholt sie nicht und trifft keine Rechtsaussage.
- Der Ablauf im Abschnitt „So läuft das bei uns“ ist der von Kastl & Rieter, am 23.09.2026 im Wortlaut aufgenommen. Er beschreibt, wie wir arbeiten, und ist keine Empfehlung an Ihren heutigen Dienstleister.
- Dass das BSI keine Betriebsgröße in Arbeitsplätzen nennt, ab der diese Punkte gelten, ist über die sechs oben genannten Bausteine nachgemessen worden.
Stand dieser Angaben: 23.09.2026. Diese Seite fasst zusammen, was das BSI im IT-Grundschutz zu Konten und Berechtigungen verlangt, und wie der Ablauf bei Kastl & Rieter aussieht. Sie ist keine Rechtsberatung.