
Datenschutz
TOM: Was Art. 32 DSGVO von Ihrem Betrieb verlangt
Technische und organisatorische Maßnahmen, kurz TOM: die Anlage, die jeder Auftragsverarbeitungsvertrag verlangt und kaum ein Betrieb fertig in der Schublade hat. Das meiste davon haben Sie vielleicht schon, es steht nur nirgends.
Die üblichen TOM-Punkte, zum Abhaken, auf zwei Seiten.
Wer die TOM von Ihnen haben will
Ein neuer Kunde schickt seinen Vertrag zur Auftragsverarbeitung und will Ihre technischen und organisatorischen Maßnahmen als Anlage dazu haben. Oder der Datenschutzbeauftragte fragt nach dem Stand. Oder die Cyberversicherung will es im Antrag wissen.
Was Sie dann aufschreiben, muss kein Juristendeutsch sein. Sie beschreiben, wie Ihr Betrieb mit Daten umgeht. Und Sie merken dabei, wo bisher nichts geregelt ist.
Das meiste, was Art. 32 verlangt, ist keine Juristerei. Es ist ordentliche IT, aufgeschrieben.
Was in Art. 32 wirklich steht
Art. 32 DSGVO verlangt Maßnahmen, die dem Risiko angemessen sind. Das Wort „angemessen“ steht da mit Absicht: Berücksichtigt werden der Stand der Technik, die Kosten und das Risiko der Verarbeitung. Von einer Arztpraxis verlangt das mehr als von einer Schreinerei, aber von niemandem Unmögliches.
Vier Dinge nennt der Artikel ausdrücklich: Verschlüsselung und Pseudonymisierung. Systeme, die vertraulich, intakt und verfügbar bleiben. Die Fähigkeit, Daten nach einem Zwischenfall rasch wiederherzustellen, das ist Ihr Backup. Und ein Verfahren, die eigenen Maßnahmen regelmäßig zu überprüfen.
Die Pflicht trifft übrigens beide Seiten: den Verantwortlichen und den Auftragsverarbeiter. Wer als Dienstleister mit Kundendaten arbeitet, braucht die Liste also für sich selbst, nicht nur für den Kunden.
Warum Sie um die Liste nicht herumkommen
Der Nachweis zählt, nicht die Absicht.
Die DSGVO verlangt, dass Sie die Einhaltung nachweisen können. Ins Verzeichnis der Verarbeitungstätigkeiten gehört eine Beschreibung der TOM, und die Ausnahme für kleine Betriebe ist so eng gefasst, dass sie in der Praxis selten greift. Maßnahmen, die nirgends stehen, existieren für eine Aufsichtsbehörde nicht.
Mit jedem neuen AV-Vertrag kommt die Frage wieder
Jeder Vertrag zur Auftragsverarbeitung muss vorsehen, dass der Dienstleister die Maßnahmen nach Art. 32 ergreift. Deshalb liegt die Anlage TOM jedem dieser Verträge bei, und deshalb kommt die Frage immer wieder: mit jedem neuen Kunden, jedem neuen Werkzeug, jeder Verlängerung.
Was üblicherweise drinsteht
Zugänge und Passwörter, Zwei-Faktor-Anmeldung, Rechte nach Bedarf, Updates, Virenschutz, Backup, Verschlüsselung, der abgeschlossene Serverraum, geschulte Leute, Dienstleister mit AV-Vertrag, sicheres Löschen von Altgeräten. Nichts davon ist exotisch, es ist die Grundausstattung eines ordentlich betreuten Betriebs.
Bußgelder
Bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes. Das erste deutsche DSGVO-Bußgeld überhaupt, 2018, war ein Art.-32-Fall: Passwörter im Klartext gespeichert, 20.000 Euro. 2025 gingen gegen einen Telekommunikationskonzern 45 Millionen Euro raus, 30 davon wegen Art. 32. Es trifft also auch kleine Betriebe.
Stand dieser Angaben: 26.08.2026. Grundlage sind der Wortlaut der DSGVO und die Praxis der Aufsichtsbehörden; eine gute Orientierung für kleine Betriebe ist die TOM-Checkliste des Bayerischen Landesamts für Datenschutzaufsicht. Das ist eine Einordnung und keine Rechtsberatung: Was für Ihren Betrieb angemessen ist, hängt am Risiko Ihrer Verarbeitung, und die förmliche Bewertung gehört zu Ihrem Datenschutzberater.
Für den letzten Punkt, die regelmäßige Überprüfung, gibt es ein Werkzeug: einen Penetrationstest, mit Ihrer Erlaubnis.
Wie das aussieht, wenn eine Vorschrift die laufende Verarbeitung fremder Daten selbst vorschreibt, steht an einem Beispiel: die monatliche Verbrauchsinformation nach der Heizkostenverordnung.
Was in der Liste steht, muss bei Ihnen auch so laufen
Eine TOM-Anlage kann man an einem Nachmittag schreiben. Schwierig wird es, wenn drinsteht „Sicherungen werden täglich geprüft“, und in Wahrheit prüft sie niemand. Eine TOM-Liste, die nicht stimmt, ist schlimmer als keine. Dann steht da schriftlich etwas, was bei Ihnen nicht läuft, und das fällt Ihnen im Ernstfall auf die Füße.
Deshalb ist die Reihenfolge wichtig: erst prüfen, was da ist, dann die Lücken schließen, dann aufschreiben. Genau dafür ist die Checkliste unten gebaut. Sie fragt, was bei Ihnen wirklich läuft.
Die Checkliste: die üblichen TOM-Punkte, zum Abhaken
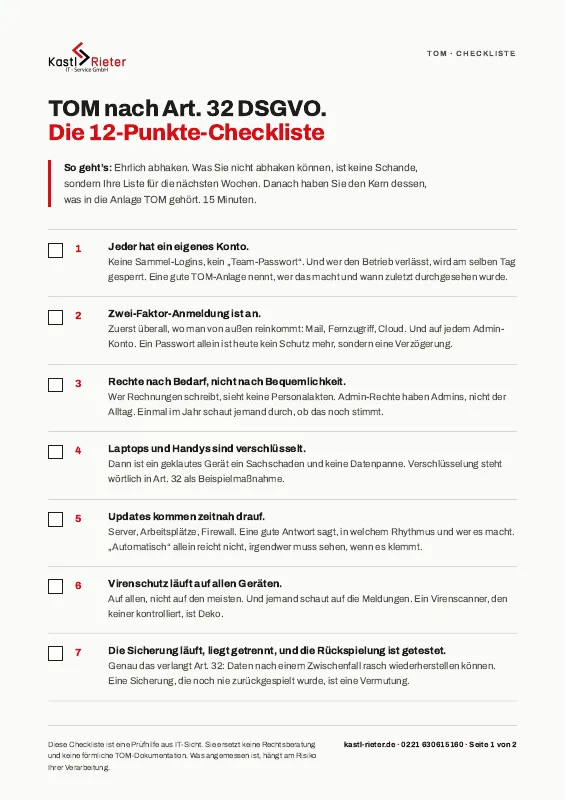
Kostenlose Checkliste: die zwölf Punkte, die in fast jeder TOM-Anlage stehen, in normalem Deutsch.
Sie gehen die Liste durch und wissen danach, was Sie schon haben, was fehlt und was davon in einer Stunde erledigt ist. Einen Vortrag über Paragrafen bekommen Sie darin nicht. Die Liste ist die Grundlage für das Gespräch mit Ihrem Datenschutzberater, ersetzen kann sie es nicht.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Wer bei der TOM-Anlage was macht
Wir sind Ihr IT-Dienstleister, kein Datenschutzbüro und keine Kanzlei. Das Verzeichnis, die Verträge, die förmliche Bewertung: Das gehört zu Ihrem Datenschutzberater, und wenn Sie keinen haben, sagen wir Ihnen das auch.
Wir sorgen dafür, dass das, was in Ihrer TOM-Anlage steht, auch stimmt: Zugänge, Updates, Virenschutz, Backup, Verschlüsselung, Monitoring. Bei unseren Vertragskunden ist das ohnehin unsere Arbeit.
Wie diese Sicherheitsarbeit bei uns im laufenden Betrieb aussieht, zeigt die Seite IT-Sicherheit.
Ob NIS2 Ihren Betrieb betrifft und was bei KI-Inhalten zu kennzeichnen ist, steht auf zwei eigenen Seiten.
Die Anlage TOM liegt auf dem Tisch?
Dann rufen Sie an. Im Erstgespräch gehen wir die technischen Punkte durch, und Sie wissen danach, was Sie ehrlich reinschreiben können und was vorher gemacht werden muss.