
Private Internetnutzung
Private Internetnutzung am Arbeitsplatz: was Sie regeln dürfen
Sie haben es angesagt. Es steht sogar schriftlich. Gemacht wird es trotzdem, und Sie haben keine Lust mehr, darüber zu reden.
Stand: 23.09.2026
Das ist der Punkt, an dem dieses Thema bei den meisten Betrieben ankommt. Nicht als Sicherheitsfrage, sondern als eine Sache, die ständig wieder hochkommt.
Und Sie können nicht permanent danebenstehen und kontrollieren.
Was jetzt zu klären ist, hat mit Technik weniger zu tun, als es aussieht. Es zerfällt in zwei Fragen, die man auseinanderhalten muss.
Was ist im Betrieb überhaupt erreichbar, und was soll privates Surfen am Arbeitsplatz bei Ihnen heißen? Und wer darf hinterher nachsehen, was aufgerufen wurde?
Sperren ist etwas anderes als nachsehen
Das eine ist eine Einstellung am Anschluss. Das andere ist ein Blick auf Menschen.
Bemerkenswert ist, wo dieser Unterschied belegt steht. Nicht bei einem Hersteller, sondern bei den Datenschutzaufsichtsbehörden.
In ihrer Orientierungshilfe zur Nutzung von Internetdiensten am Arbeitsplatz steht, dass im Regelfall „datenschutzfreundlichen Maßnahmen zur Begrenzung der Internetnutzung“ der Vorzug zu geben ist. Als Beispiel nennt das Dokument an dieser Stelle Sperr- und Freigabelisten.
Die Aufsicht bevorzugt also das Sperren gegenüber dem Auswerten. Das ist keine Duldung, das steht dort als ausdrücklicher Vorzug.
Umgekehrt ist der Blick in die Protokolle enger gefasst, als viele erwarten. Daten, die zur Datensicherung oder zum ordnungsgemäßen Betrieb gespeichert werden, dürfen auch nur dafür genutzt werden.
Die Aufsicht schreibt dazu: „Eine Nutzung dieser Daten zur Verhaltens- und Leistungskontrolle der Beschäftigten ist nicht erlaubt.“
Wer das doch auswerten will, geht nach dem Muster der Aufsichtsbehörden in Stufen vor. Stufe eins kommt ohne Namen aus.
Ausgewertet werden dann Gruppe, Datum, Uhrzeit, aufgerufene Domänen und Datenmengen. Daraus wird eine Statistik.
Erst wenn sich daraus etwas ergibt, wird der betroffene Kreis allgemein auf die Unzulässigkeit hingewiesen, ohne dass jemand genannt wird. Dazu gehört die Ansage, dass bei Fortdauer eine gezielte Kontrolle folgen kann.
Die personenbezogene Auswertung ist Stufe drei.
Für einen kleinen Betrieb steckt darin ein Haken, und den sagen wir Ihnen lieber vorher. Eine Gruppe soll laut Aufsicht so groß sein, dass keine Identifizierung droht. Eine Zahl steht dort nicht.
Bei acht Leuten in einer Abteilung ist eine Gruppenauswertung keine anonyme mehr.
Was das BSI dazu sagt, und es ist weniger als erwartet
Im IT-Grundschutz-Kompendium des BSI, Edition 2023, kommt das Wort Webfilter kein einziges Mal vor. Contentfilter auch nicht.
Inhaltsfilter steht genau einmal, und diese Stelle gilt für Smartphones und Tablets.
Es gibt dort also keine Anforderung, die einen Filter für den Büroarbeitsplatz verlangt. Wenn Ihnen jemand etwas anderes erzählt, fragen Sie nach der Fundstelle.
Was das BSI stattdessen verlangt, ist eine Richtlinie. Das ist dort eine Muss-Anforderung.
Alle Mitarbeitenden müssen in den sicheren Umgang mit der Technik eingewiesen werden. Dafür müssen „verbindliche, verständliche und aktuelle Richtlinien zur Nutzung“ bereitstehen.
Dann kommt der Satz, der Ihre Lage beschreibt. Werden die Systeme so benutzt, dass es den Interessen des Betriebs widerspricht, muss das kommuniziert werden.
Und an anderer Stelle, ebenfalls beim BSI: „Die Erfahrung zeigt, dass es nicht genügt, Sicherheitsmaßnahmen lediglich anzuordnen.“
Die Technik taucht im Regelwerk nur unter einem anderen Namen auf. Für das Netz verlangt das BSI eine eigene Sicherheitsrichtlinie, und darin ist festzulegen, „welche Kommunikationsbeziehungen und welche Netz- und Anwendungsprotokolle jeweils zugelassen werden“.
Der Verkehr ins Internet muss über die Firewall laufen und dort auf das Benötigte eingeschränkt werden. Das Gerät steht bei Ihnen also ohnehin.
Die Frage ist nur, welche Regeln darauf laufen. Was eine Firewall sonst noch braucht, damit sie etwas bringt, steht bei uns unter IT-Sicherheit.
Darf ich nachsehen, wer was aufgerufen hat?
Was auf Ihrer Leitung technisch geht, sagen wir Ihnen. Ob Sie es dürfen, beantwortet Ihr Datenschutzberater. Wir geben dazu keine Auskunft.
Kurz die Stellen, damit Sie wissen, wonach Sie fragen.
Für Daten von Beschäftigten gilt § 26 BDSG. Absatz 1 Satz 2 knüpft die Auswertung zur Aufdeckung einer Straftat an dokumentierte Anhaltspunkte.
Gibt es einen Betriebsrat, bestimmt der nach § 87 Absatz 1 Nummer 6 BetrVG bei technischen Einrichtungen mit, die zur Überwachung bestimmt sind.
Und ob Sie mit erlaubter Privatnutzung zum Anbieter von Telekommunikation werden und damit ans Fernmeldegeheimnis nach § 3 TDDDG gebunden sind, ist umstritten.
Die Gerichte, die bisher darüber entschieden haben, verneinen das. Die Datenschutzaufsichtsbehörden sind in ihrer Orientierungshilfe von Januar 2016 anderer Auffassung. Geklärt ist die Frage nicht.
Dieselben Normen stehen bei uns ausführlicher, nämlich beim Diensthandy.
Wie der Streit um das Postfach heute steht, mit Aktenzeichen und mit dem Hinweispapier der Bundesnetzagentur von Juli 2025, haben wir bei der E-Mail-Archivierung aufgeschrieben.
Welche technischen und organisatorischen Maßnahmen der Datenschutz von Ihnen erwartet, steht unter was Art. 32 DSGVO verlangt.
Der Stand ist der 23.09.2026. Wer daraus eine Regelung macht, lässt sie vorher ansehen.
Was wir dabei einrichten
Wir haben Content-Filter und Berechtigungsregeln auf den Firewalls oder auch auf dem Endpoint-Schutz. Primär nehmen wir Sophos, daneben ist auch Securepoint im Einsatz.
Vor der Einstellung steht bei uns ein Gespräch. Wir stimmen uns mit der Firma ab: Dürfen die Mitarbeiter privat surfen, ja oder nein?
Ist die private Nutzung der Internetleitung oder der Mail-Empfang erlaubt? In der Regel gibt es dann auch Gespräche mit der Geschäftsleitung: Was ist gewünscht, was ist erlaubt und was nicht.
Danach pflegen wir die Regeln weiter.
Manchmal werden Teilsegmente ausgesperrt, oder Teile werden nur für das erlaubt, was für die Arbeit nötig ist. Das besprechen wir immer einzeln.
Wer an welche Ordner darf, ist übrigens eine eigene Baustelle, und die steht bei uns unter Berechtigungskonzept.
Zwei Dinge sagen wir vorher. Alles blocken können wir nicht. Und ein privates Handy im Mobilfunk läuft an Ihrer Firewall vorbei.
Wo Sie anfangen
Bei dem Teil, der kein Gerät braucht.
Was die Aufsicht empfiehlt, ist ein Blatt Papier: eine schriftliche Regelung, die festlegt, wer zugreifen darf, was protokolliert wird, was ausgewertet wird und wie kontrolliert wird. Dass es dafür einen Betriebsrat braucht, schreiben sie nicht. Im Gegenteil: Ihr Muster lasse sich auch für eine Anweisung, eine Richtlinie oder den Arbeitsvertrag verwenden. Das biete sich an, wenn es im Unternehmen keinen Betriebsrat gibt.
Dazu ein Rat, der von derselben Stelle kommt und im Alltag am meisten spart. Erlauben Sie die private Nutzung des Internets einschließlich der bekannten Webmail-Dienste, und verweisen Sie Ihre Leute für private Nachrichten auf ihr privates Postfach.
Das betriebliche Postfach bleibt dann betrieblich. Genau an dieser Stelle hakt es sonst, wenn jemand ausscheidet oder krank wird.
Was in so eine Regelung gehört
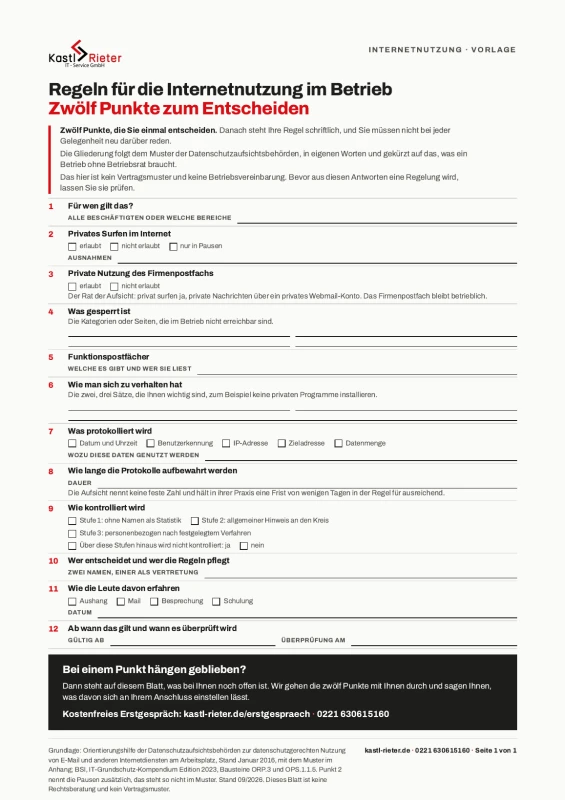
Kostenlose Vorlage: zwölf Punkte, die Sie einmal entscheiden.
Wir haben die Punkte, die in so eine Regelung gehören, auf ein Blatt geschrieben. Es ist kein Vertragsmuster, sondern die Liste der Fragen, die Sie einmal beantworten müssen. Die Gliederung folgt dem Muster der Datenschutzaufsichtsbehörden, in eigenen Worten und gekürzt.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Quellen
- Datenschutzaufsichtsbehörden, Orientierungshilfe zur Nutzung von E-Mail und anderen Internetdiensten am Arbeitsplatz, Stand Januar 2016. Daraus der Vorzug für datenschutzfreundliche Begrenzungsmaßnahmen und die Sperr- und Freigabelisten. Dazu die Zweckbindung der Protokolldaten, das Stufenmodell mit der Gruppengröße ohne Zahl, die Empfehlung der schriftlichen Regelung, der Weg ohne Betriebsrat und der Rat zum privaten Webmail-Konto. Die Paragrafenangaben des Dokuments sind überholt und stehen hier nicht; genannt sind § 26 BDSG und § 3 TDDDG. Dass es keine neuere Fassung gibt, ist am 23.09.2026 auf der Übersichtsseite der Datenschutzkonferenz geprüft worden.
- BSI, IT-Grundschutz, Edition 2023. Daraus die verbindliche Richtlinie und die Kommunikation bei abweichender Nutzung, dazu der Satz, dass Anordnen nicht genügt. Ebenso die Sicherheitsrichtlinie für das Netz mit den zugelassenen Kommunikationsbeziehungen und die Führung des Internetverkehrs über die Firewall. Dass Webfilter und Contentfilter dort nicht vorkommen und Inhaltsfilter genau einmal für mobile Endgeräte, ist am 23.09.2026 über den gewandelten Volltext nachgezählt worden. Es ist eine eigene Zählung und keine Angabe des BSI.
- § 26 BDSG, Absatz 1 Satz 2: die dokumentierten Anhaltspunkte bei der Aufdeckung einer Straftat.
- § 87 Absatz 1 Nummer 6 BetrVG: die Mitbestimmung bei technischen Einrichtungen. Der Text gibt den Gesetzeswortlaut sinngemäß wieder. Die verbreitete weitere Auslegung steht hier nicht, dafür ist keine Entscheidung geöffnet worden.
- § 3 TDDDG, das Fernmeldegeheimnis. Die Adresse trägt weiter das alte Kürzel.
- Der Streitstand zur Anbietereigenschaft folgt unserer eigenen Seite zur E-Mail-Archivierung. Sie trägt die neueren Belege, nämlich zwei Entscheidungen der Landesarbeitsgerichte mit Aktenzeichen und ein Hinweispapier der Bundesnetzagentur mit Stand Juli 2025.
- Was wir einrichten, ist unsere eigene Praxis. Die genannten Geräte sind die, mit denen wir arbeiten, und keine Empfehlung.
- Keine Stundenzahl und kein Eurobetrag zur verlorenen Arbeitszeit. Dazu liegt keine Messung vor, nur eine Beobachtung.
Stand dieser Angaben: 23.09.2026. Diese Seite fasst zusammen, was das BSI im IT-Grundschutz und die Datenschutzaufsichtsbehörden zur Nutzung von Internetdiensten am Arbeitsplatz sagen. Sie ist keine Rechtsberatung und ersetzt keinen Blick auf Ihre konkrete Leitung.