
Berechtigungskonzept
Berechtigungskonzept: wer darf welche Ordner sehen
Der Satz fällt nebenbei. Jeder kommt hier an jeden Ordner, auch an meine Zahlen.
Stand: 23.09.2026
Und hinterher kommt der zweite: Bisher ist ja nichts passiert.
Gewachsen ist das über Jahre. Einer brauchte kurz die Buchhaltung, eine andere hat die Abteilung gewechselt, für die Aushilfen gibt es ein gemeinsames Konto. Weggenommen hat nie jemand etwas.
Das Bundesamt für Sicherheit in der Informationstechnik hat dafür einen Namen. Es schreibt von „Wildwuchs in der Rechtevergabe“ und davon, dass Benutzende „Berechtigungen auf Zuruf erhalten“.
Wie kommt es dazu, dass jeder an alles kommt?
Das BSI nennt drei Wege dorthin.
Der erste: Der IT-Betrieb erfährt von personellen Veränderungen nichts, „so dass beispielsweise Konten von ausgeschiedenen Mitarbeitenden nicht gelöscht werden“.
Wer den Betrieb verlassen hat, kommt weiter an die Daten. Was sonst noch ansteht, wenn jemand den Betrieb verlässt, haben wir in einer Liste der Zugänge gesammelt.
Der zweite ist der Wechsel im Haus. Wer in eine andere Abteilung versetzt wird, behält seine alten Rechte.
Der dritte fällt erst im Ernstfall auf. Die Konten einer Person sind über mehrere Systeme verstreut. Dann ist es „nicht möglich, bei einem Angriff oder einem Passwortdiebstahl in einem Arbeitsschritt alle Konten der betroffenen Mitarbeitenden zu deaktivieren“.
Keiner der drei Punkte ist das Versäumnis einer einzelnen Person. Es fehlt die Stelle, an der steht, wer was darf und warum. Genau das ist ein Berechtigungskonzept.
Einen Baustein mit diesem Namen gibt es im IT-Grundschutz übrigens nicht. Der Baustein heißt ORP.4 Identitäts- und Berechtigungsmanagement, das Wort selbst steht an 29 Stellen in zwölf verschiedenen Bausteinen.
Vorausgesetzt wird es dafür an vielen Stellen. Die zentrale Verwaltung von Handys und Tablets braucht eins, der Dateiserver verweist darauf, die Telefonanlage ebenso.
Zwei Systeme brauchen zusätzlich ein eigenes Konzept: die Postfächer in Exchange und das Active Directory, also das Verzeichnis, in dem Ihre Benutzerkonten stehen. Wer bei einem dieser Themen anfängt, landet am Ende hier.
Was gemeint ist, steht in der Definition des BSI kürzer als in jeder Broschüre. Berechtigungsmanagement sind die Vorgänge „für Zuweisung, Entzug und Kontrolle der Rechte“.
Rechte zuweisen macht jeder Betrieb. Der Entzug und die Kontrolle sind die zwei, die in kleinen Betrieben fehlen.
Zutritt, Zugang, Zugriff: drei Fragen statt einer
Das BSI stellt drei Basis-Anforderungen nebeneinander, die fast gleich aussehen: Vergabe von Zutrittsberechtigungen, Vergabe von Zugangsberechtigungen, Vergabe von Zugriffsrechten.
Bei allen dreien heißt es, es MUSS festgelegt werden, welche Berechtigungen „an welche Personen im Rahmen ihrer Funktion vergeben bzw. ihnen entzogen werden“.
Zutritt ist der Raum, in dem der Server steht. Zugang ist die Anmeldung. Zugriff ist der Ordner. Wer nur die Ordner regelt, hat ein Drittel.
Das Ziel dahinter ist genau die Frage aus der Überschrift. Benutzende sollen „ausschließlich auf die IT-Ressourcen und Informationen zugreifen können, die sie für ihre Arbeit benötigen und für die sie autorisiert sind“.
Der Grundsatz dazu ist hart formuliert. Berechtigungen „DÜRFEN NUR aufgrund des tatsächlichen Bedarfs und der Notwendigkeit zur Aufgabenerfüllung vergeben werden“.
Bei personellen Veränderungen müssen die nicht mehr benötigten wieder weg.
Einen Satz weiter steht der, der im Alltag am meisten ändert. Beantragt jemand Rechte, die über den Standard hinausgehen, „DÜRFEN diese NUR nach zusätzlicher Begründung und Prüfung vergeben werden“.
Ein Sonderrecht auf Zuruf ist damit keine Kleinigkeit. Es verstößt gegen eine Basis-Anforderung.
Rollen statt Namen, und eine Spalte für die Begründung
Das BSI sagt auch, woran man sich beim Vergeben entlanghangelt. Es „SOLLTEN Standard-Rechteprofile benutzt werden, die den Funktionen und Aufgaben der Mitarbeitenden entsprechen“.
In der Praxis heißt das Rolle. Buchhaltung, Vertrieb, Werkstatt, Geschäftsführung. Rechte hängen an der Aufgabe und nicht am Namen.
Dazu gehört, dass jede Kennung „eindeutig einer Person zugeordnet werden“ kann. Konten, die länger inaktiv sind, sollen deaktiviert werden. Gastkonten und mitgelieferte Administrierendenkennungen gehören weg.
Und es soll kontrolliert werden, „dass nicht mehrere Benutzende unter der gleichen Kennung arbeiten“.
Das gemeinsame Konto für die Aushilfen fällt damit durch.
Fünf Vorgänge nennt das BSI für das Identitäts- und Berechtigungsmanagement: „Richtlinien verwalten, Identitätsprofile verwalten, Benutzendenkennungen verwalten, Berechtigungsprofile verwalten sowie Rollen verwalten“.
Zusammen sind sie das, was in der Praxis Rollen- und Berechtigungskonzept heißt.
Ein Punkt steht als Muss im Regelwerk: Aufgaben, die nicht zusammengehören, müssen über die Berechtigungen getrennt werden. Wer Rechnungen erfasst, und wer Zahlungen freigibt, sind zwei Rechtestände.
Aufgeschrieben werden muss das Ganze auch. Es „MUSS dokumentiert werden, welche Benutzendenkennungen, angelegte Benutzendengruppen und Rechteprofile zugelassen und angelegt wurden“.
Dieses Dokument muss regelmäßig daraufhin geprüft werden, ob es den tatsächlichen Stand abbildet. Was sonst noch schriftlich vorliegen sollte, mit Schutz und Datensicherung, steht auf unserer Seite zur IT-Dokumentation.
Für jedes IT-System und jede IT-Anwendung soll außerdem eine schriftliche Zugriffsregelung existieren. Eine Tabelle für alles wird dem nicht gerecht.
Konten mit weitreichenden Berechtigungen sollen zusätzlich einen zweiten Faktor bekommen. Wie das für Admin-Zugänge in Microsoft 365 aussieht, steht auf einer eigenen Seite.
Und einer kostet nichts. Alle Mitarbeitenden sollen „in den korrekten Umgang mit dem Authentisierungsverfahren eingewiesen werden“, und es soll „verständliche Richtlinien“ dafür geben.
Eine Regel, die niemand erklärt bekommen hat, hält im Alltag nicht.
Eine Betriebsgröße, ab der all das anfängt, nennt das BSI nirgends.
Bei erhöhtem Schutzbedarf kommt ein Satz dazu, den man auch sonst ernst nehmen sollte. Das Berechtigungskonzept soll „weiterhin anwendbar sein, wenn das Identitäts- und Berechtigungsmanagement-System ausgefallen ist“.
Ein Berechtigungskonzept, das nur in den Einstellungen eines Servers steht, fällt mit dem Server aus.
Die Tabelle, in die Sie es eintragen können
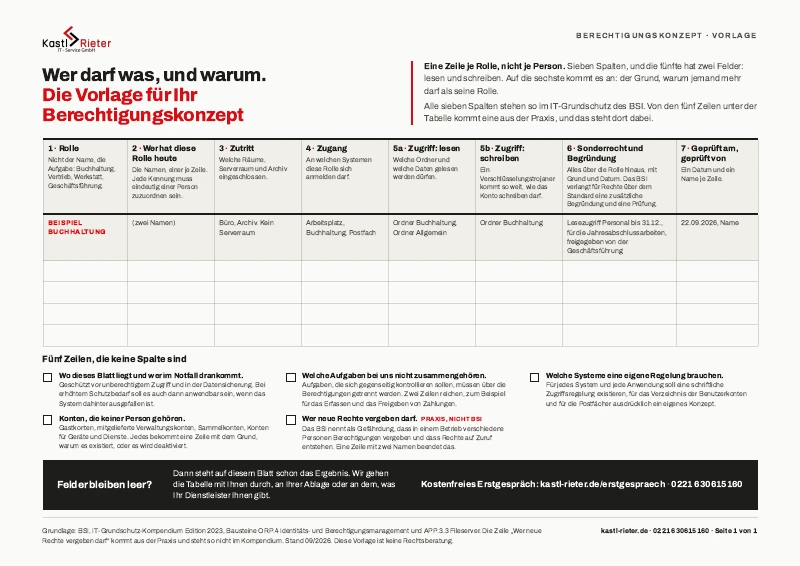
Kostenlose Vorlage: eine Zeile je Rolle, sieben Spalten, und eine Beispielzeile ist schon ausgefüllt.
Alle sieben Spalten stehen so im IT-Grundschutz des BSI. Unter der Tabelle stehen fünf Zeilen, die keine Spalte sind, darunter die Frage, welche Aufgaben bei Ihnen nicht zusammengehören. Wo es bei Ihnen hakt, sehen Sie beim Ausfüllen.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Wie weit kommt ein Verschlüsselungstrojaner?
So weit, wie das Konto schreiben darf, das er erwischt.
Das BSI schreibt es im Baustein zum Dateiserver hin: „Viele Ausprägungen von Ransomware suchen nach Netzlaufwerken mit Schreibzugriff, auf denen alle Daten ebenfalls verschlüsselt werden.“
Betroffen ist dann auch, was zentral liegt und worauf viele Rechner zugreifen dürfen. Im Baustein zur Datensicherung steht derselbe Satz ein zweites Mal.
Damit ist die Rechtefrage keine Frage der Ordnung im Haus. Sie entscheidet, wie groß der Schaden an dem Tag wird, an dem etwas passiert.
Zwei Gefährdungen nennt das BSI an dieser Stelle, und sie hängen aneinander. Die eine heißt „Fehlendes oder unzureichendes Zugriffsberechtigungskonzept“, die andere „Unstrukturierte Datenhaltung“.
Gibt niemand die Ablage vor, landen Dateien in Verzeichnissen, „die Dritten zugänglich gemacht werden“.
Wer nichts findet und wer alles sieht, hat dieselbe Ursache: eine Ablage, die niemand vorgegeben hat.
Deshalb gehört die Ablage zur Rechtefrage dazu. Es „SOLLTE eine Struktur festgelegt werden, nach der Daten abzulegen sind“.
Und es soll schriftlich feststehen, welche Daten lokal gespeichert werden dürfen und welche auf dem Dateiserver. Wo Dateien in Microsoft 365 hingehören, steht auf der Seite zu OneDrive oder SharePoint.
Zum Schluss des Abschnitts zwei Sätze aus demselben Baustein. Mitgeschrieben werden sollen „mindestens nicht-autorisierte Zugriffsversuche auf Dateien und Änderungen von Zugriffsrechten“.
Das ist die Antwort auf die Frage, wie Sie überhaupt merken, dass jemand an die Zahlen geht.
Und der schärfste Satz steht als Verbot da: „Arbeitsplatzrechner DÜRFEN NICHT als Fileserver eingesetzt werden.“
Wenn die gemeinsamen Ordner bei Ihnen auf einem Rechner im Büro liegen, fangen Sie dort an.
Was hat das mit der DSGVO zu tun?
Was Art. 32 DSGVO von Ihrem Betrieb verlangt, steht auf einer eigenen Seite: TOM nach Art. 32 DSGVO.
Dort stehen auch die Punkte, die üblicherweise in der Anlage mit den technischen und organisatorischen Maßnahmen auftauchen.
Rechtsfragen gehören zu Ihrem Datenschutzberater. Wir geben keine Rechtsberatung.
Was wir bei Berechtigungen sehen
Offene oder fehlerhafte Berechtigungen gehören zu den häufigsten Fehlern, die wir bei einer Übernahme finden. Was dort fehlt, ist eine richtige Berechtigungsstruktur, und dann sieht jeder alles im Netz.
Wir hatten schon Kunden, die wir übernommen haben und bei denen wir uns das Netzwerk erst einmal anschauen mussten, weil es keine gute Übergabe gab. Dabei haben wir festgestellt, dass selbst die Azubis auf die Ordner der Geschäftsleitung zugreifen konnten. Dort liegen sensible Daten, und die konnten sie einlesen.
Bei einem anderen Betrieb sollten die Netze laut Dienstleister getrennt sein. Über das Gastnetz hatte man, sobald man einmal eingeloggt war, kompletten Zugriff auf die Freigabestruktur. Bei manchen Kunden kam man an die Backup-Verzeichnisse.
Und einmal hatte ein Geschäftsführer Urlaubsfotos in seinem privaten Laufwerk abgelegt. Die Azubis haben das entdeckt und die Fotos im Netzwerk herumgeschickt. Das ist bis zu uns eskaliert, obwohl es eine Altlast war.
Auf so etwas kommt man auf zwei Wegen. Entweder wird das Ganze von externen Sicherheitsberatern getestet, nicht einmal durch uns, sondern durch ein Partnerunternehmen. Oder wir übernehmen die Netze, sind in der Einarbeitungsphase und gucken hinter die Fassade. Solche und ähnliche Dinge gibt es immer wieder mal.
Wie wir Konten und Zugänge betreuen, und warum das BSI beim externen Dienstleister keine Ausnahme macht, steht auf der Seite zu Domain Controller und Benutzerkonten.
Wenn Sie den Satz vom Anfang über Ihren eigenen Betrieb schon einmal gesagt haben, ist das ein guter erster Punkt fürs Erstgespräch. Was Sie danach ordnen lassen, entscheiden Sie.
Quellen
- BSI, IT-Grundschutz, Edition 2023, Baustein ORP.4 Identitäts- und Berechtigungsmanagement. Daraus die Definition, das Ziel des Bausteins und die drei Wege in den Wildwuchs. Dazu die Anforderungen an die Kennungen, die Vergabe nach tatsächlichem Bedarf und die Trennung von Zutritt, Zugang und Zugriff. Und die Dokumentation, die Trennung unvereinbarer Aufgaben sowie der zweite Faktor bei weitreichenden Berechtigungen. Zuletzt die fünf Prozesse, die Standard-Rechteprofile, die Einweisung und die Anwendbarkeit bei Ausfall.
- Im selben Werk APP.3.3 Fileserver: das fehlende oder unzureichende Zugriffsberechtigungskonzept, die unstrukturierte Datenhaltung und der Satz zu Ransomware und Netzlaufwerken. Aus demselben Baustein kommen die Ablagestruktur, die Protokollierung und das Verbot, einen Arbeitsplatzrechner als Fileserver einzusetzen.
- Im selben Werk CON.3 Datensicherungskonzept: derselbe Satz zu Ransomware und Netzlaufwerken wie in APP.3.3.
- Im selben Werk APP.5.2 Microsoft Exchange und Outlook sowie APP.2.2 Active Directory Domain Services: je ein eigenes Berechtigungskonzept. Die Verweise auf ORP.4 stehen in SYS.3.2.2 Mobile Device Management, NET.4.1 TK-Anlagen und NET.4.2 VoIP.
- Die Zählung „29 Stellen in zwölf Bausteinen“ ist am 22.09.2026 über den gewandelten Volltext des Kompendiums vorgenommen worden. Sie ist eine eigene Zählung und keine Angabe des BSI.
- Dass das BSI keine Betriebsgröße in Arbeitsplätzen nennt, ist über sieben Bausteine nachgemessen worden: ORP.4, SYS.3.2.1, SYS.3.2.2, NET.4.1, NET.4.2, APP.3.3 und CON.3.
- Was wir bei einer Übernahme an Berechtigungen vorfinden, ist unsere eigene Erfahrung und keine Statistik.
Stand dieser Angaben: 23.09.2026. Diese Seite fasst zusammen, was das BSI im IT-Grundschutz zu Berechtigungen verlangt. Sie ist keine Rechtsberatung und ersetzt keinen Blick auf Ihre konkrete Ablage.