
Konten und Verzeichnisdienst
Domain Controller und Benutzerkonten: wo Ihre Konten wirklich liegen
Jeder Betrieb hat eine Stelle, an der seine Benutzerkonten und Passwörter liegen. Steht dafür ein Server im Haus, heißt er im Gespräch mit der IT „der Domänencontroller“.
Stand: 22.09.2026
Aufgefallen ist er Ihnen vermutlich bei zwei Gelegenheiten: wenn ein neuer Mitarbeiter ein Konto braucht, und wenn jemand geht und Sie wissen wollen, ob er wirklich draußen ist.
Beides hängt an derselben Frage: Wo liegen Ihre Benutzerkonten. Liegen sie an zwei Stellen, im Haus und in Microsoft 365, dann ändert das jeden Handgriff auf dieser Seite.
Am Domänencontroller hängt mehr als die Anmeldung
Das Bundesamt für Sicherheit in der Informationstechnik beschreibt die Aufgabe nüchtern. Die Serverrolle Active Directory Domain Services fasst „sowohl Funktionalitäten eines Verzeichnis-, als auch Authentifizierungs- und Autorisierungsdienstes sowie einer zentralen Konfigurationsverwaltung für Windows-Infrastrukturen“ zusammen. Ein Windows Server mit dieser Rolle ist der Domänencontroller.
Im Alltag heißt das: Dort stehen die Benutzer, dort werden die Anmeldungen geprüft, und von dort kommen die Einstellungen auf die Rechner.
Interessanter ist, was Microsoft selbst dazuschreibt. Active Directory ist dort ein zentraler Baustein in Betrieben, die ihre IT im Haus betreiben. Daran hängen oft auch die Namensauflösung im Netz, die Adressvergabe, die WLAN-Anmeldung und der VPN-Zugang.
Das ist die Liste, die man durchgeht, bevor man über einen Abschied vom Server nachdenkt. Die Frage lautet also nicht, ob der Domänencontroller weg kann, sondern was mit ihm umfällt.
Bei unseren Kunden ist das gemischt. Einige haben noch einen Domänencontroller vor Ort, andere sind schon in der Azure Cloud. Es kommt auch auf die Größe an, kleinere Unternehmen haben eher keinen.
Wenn einer vor Ort bleibt, hängt das an dem, was darauf läuft. Das ist Software, die lokal läuft. Oder eine Branchensoftware, die es so erfordert. Dazu kommen Datei-Freigaben und ein SQL-Server. Und es gibt Standorte, an denen die Internetverbindung es gar nicht hergibt.
Eine Anforderung des BSI trifft kleine Betriebe an einer empfindlichen Stelle. Auf dem Domänencontroller „SOLLTEN … keine weiteren Dienste betrieben werden“, sofern sie nicht zwingend zu seinem Betrieb gehören. Wo neben den Konten auch die Dateiablage, der Druckserver und die Branchensoftware auf derselben Maschine liegen, ist diese Anforderung nicht erfüllt.
Wer das auseinanderzieht, gibt dem Domänencontroller eine eigene Maschine oder eine eigene virtuelle Maschine. Windows Server Standard erlaubt davon zwei, wer mehr braucht, muss den Server erneut lizenzieren. Ob überhaupt noch ein Server im Haus stehen muss, ist eine eigene Frage, und die haben wir unter brauchen wir überhaupt noch einen Server beantwortet.
Brauchen wir das heute überhaupt noch?
Die klarste Entscheidungshilfe zu dieser Frage kommt von Microsoft, und sie ist eine Tabelle. Dort stehen „in eine Domäne aufgenommen“ und „Entra joined“ nebeneinander.
Die Domäne meldet mit Kerberos und NTLM an, Entra ID über die Anmeldeverfahren OAuth und OpenID Connect. Die Domäne verwaltet über Gruppenrichtlinien, Entra ID über eine Geräteverwaltung wie Intune. Die Domäne verlangt, dass das Gerät in ihrem Netz hängt. Entra ID arbeitet über das Internet. Und Microsoft sagt auch, wofür sich was eignet: Entra für die Geräte der Mitarbeiter, die Domäne für Server. In der Tabelle steht dort genauer „Server-VMs in Azure“.
Ein Punkt aus derselben Ecke, der im Alltag zählt: NTLM steht in einer Domäne weiterhin zur Verfügung, und es „kann dabei einfacher von Angreifenden ausgenutzt werden“.
Damit lässt sich die Frage am eigenen Betrieb entscheiden. Sitzen Ihre Leute im Haus an Windows-Rechnern und arbeiten mit einer Branchensoftware, die Laufwerke und Freigaben erwartet, dann passt die Domäne. Arbeiten sie verteilt und überwiegend in Microsoft 365, dann passt sie nicht mehr.
Zum Geld. Ein Domänencontroller im Haus kostet die Maschine, die Windows-Server-Lizenz und für jeden Zugreifenden eine Windows-Server-CAL. Microsoft schreibt dazu, sie sei für jeden Benutzer und jedes Gerät nötig, das auf den lizenzierten Server zugreift.
Die Grundstufe Microsoft Entra ID Free kostet dagegen nichts zusätzlich, sie ist laut Microsoft „in Microsoft Cloud-Abonnements wie Microsoft Azure, Microsoft 365 enthalten“. Die nächste Stufe P1 steht mit 6,10 Euro je Benutzer und Monat im Jahresabo in der Preisliste (Stand 22.09.2026). Was die Stufe darüber kostet und wofür man sie braucht, steht bei den Admin-Zugängen. Was in den Microsoft-365-Paketen selbst steckt, steht auf unserer Seite zu welche Lizenz wofür.
Eine Grenze in Arbeitsplätzen gibt es dabei nicht. Das BSI empfiehlt einen zentralen Anmeldedienst und nennt dazu keine Mitarbeiterzahl. Die einzige Zahl in diesem Umfeld ist eine Lizenzgrenze und kein Ratschlag. Windows Server Essentials ist nach Microsofts Lizenzangaben für kleine Betriebe mit bis zu 25 Benutzern und 50 Geräten gedacht.
Fünf Punkte, die Sie Ihrer IT vorlegen können
Drei davon sind Basis-Anforderungen aus dem IT-Grundschutz, also ein Muss. Zwei sind Empfehlungen, ein Soll, und das steht am Punkt dabei.
- Die mitgelieferten Konten. Windows bringt von sich aus einige Konten mit. Sie „DÜRFEN NUR als Notfallkonten dienen“, das Gastkonto „MUSS deaktiviert werden“, und die Rechte der Gruppe „Jeder“ müssen beschränkt sein. Konten mit weitreichenden Rechten müssen Mitglied der Gruppe „Geschützte Benutzer“ sein. Für Dienste, die sich selbst anmelden, verlangt das BSI eigene verwaltete Dienstkonten.
- Die Anmeldung der Domänen-Administratoren. Sie soll „technisch auf den Domänencontroller beschränkt werden“. Wer sich mit dem höchsten Konto der Domäne an einem Arbeitsplatzrechner anmeldet, hinterlässt dort etwas, das ein Angreifer weiterverwenden kann. Was daneben für Microsoft 365 gilt, steht auf unserer Seite zu den Admin-Zugängen.
- Wer neue Rechner in die Domäne hängen darf. Diese Berechtigung „MUSS auf die notwendigen administrativen Konten beschränkt werden“. Fragen Sie nach, wer das bei Ihnen darf.
- Die dokumentierte Struktur. Die geplante Struktur der Domäne „MUSS nachvollziehbar dokumentiert sein“, und die Domäne muss auf einem Stand sein, der mindestens Windows Server 2016 entspricht. Beim Wechsel des Dienstleisters entscheidet dieser Teil darüber, wie lange der Neue braucht, bis er den Betrieb versteht.
- Die Sicherung des Domänencontrollers. In der Sicherung eines Domänencontrollers stecken die Passwörter, und das BSI nennt sie dort ausdrücklich unsicher gespeichert. Der Zugriff auf diese Sicherung solle deshalb „vergleichbar dem Zugriff auf den Domänencontroller selbst abgesichert sein“. Wer die Sicherung hat, hat die Domäne.
Dazu ein Punkt, der Zeit spart: Die Gruppenrichtlinien brauchen ein Konzept, und Mehrfachüberdeckungen sollen vermieden werden. Der Zwangswechsel des Passworts alle 90 Tage steckt in einer solchen Richtlinie, wenn es ihn bei Ihnen noch gibt, und das BSI rät davon ab. „Reine zeitgesteuerte Wechsel SOLLTEN vermieden werden“, heißt es dort. Was stattdessen gilt, haben wir als Passwort-Richtlinie zum Übernehmen aufgeschrieben.
Die zehn Fragen als Blatt zum Mitnehmen
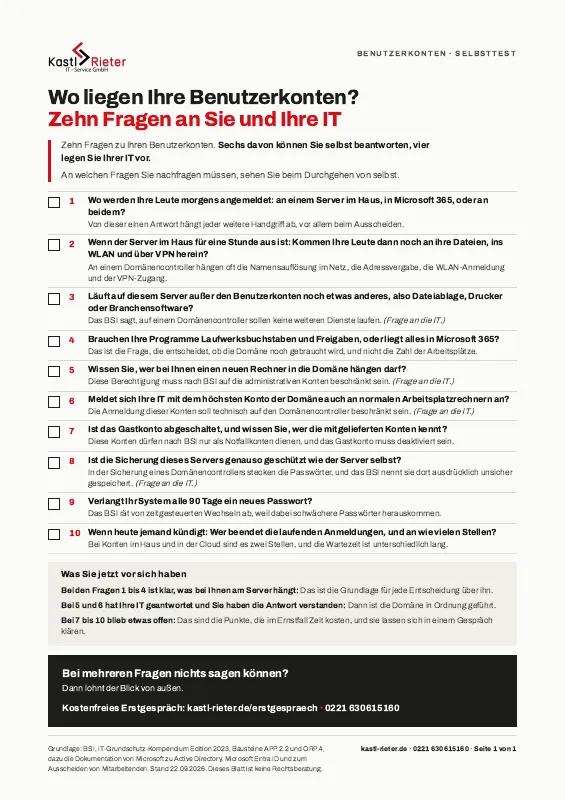
Kostenloser Selbsttest: zehn Fragen zu Ihren Benutzerkonten, auf einer Seite.
Sechs Fragen beantworten Sie selbst. Vier sind auf dem Blatt gekennzeichnet, die legen Sie Ihrer IT vor. Unter jeder Frage steht in einem Satz, warum sie zählt.
Am Fuß stehen drei Zeilen, die das Ergebnis ordnen. Eine Punktezahl finden Sie dort nicht, und das ist Absicht: Für eine Schwelle gibt es bei diesem Thema keine Quelle.
Fast geschafft. Schauen Sie in Ihr Postfach.
Wir haben Ihnen eine E-Mail mit einem Bestätigungslink geschickt. Wenn Sie darüber bestätigt haben, kommt der Download-Link in einer zweiten E-Mail. Nichts angekommen? Sehen Sie im Spam-Ordner nach oder rufen Sie an: 0221 630615160.
Ihre Anfrage ist da.
Mit dem Versand der Bestätigungs-Mail hat es gerade nicht geklappt. Wir kümmern uns darum und melden uns bei Ihnen. Wenn es eilt, rufen Sie an: 0221 630615160.
Sie wollen nicht warten?Kostenfreies Erstgespräch vereinbaren
Wenn jemand geht: warum dauert das Abmelden so lange?
Eine laufende Anmeldung läuft weiter, auch wenn das Passwort geändert ist. Wie lange, hängt davon ab, wo Sie die Sitzung beenden. Microsoft nennt dafür drei Wartezeiten. Bis zu 30 Minuten über das Exchange Admin Center oder PowerShell, 60 Minuten über das Entra Admin Center, drei Stunden oder mehr in der eigenen Umgebung vor Ort.
Hängen die Konten im Haus und in Microsoft 365 zusammen, müssen beide Seiten dran. Microsofts eigener Rat lautet, die Sitzung in der Cloud zu beenden und die Änderung zusätzlich vor Ort zu machen. Sonst wird sie durch die Synchronisation überschrieben. Und wenn die Konten aus dem lokalen Active Directory synchronisiert werden, gilt: Der Nutzer lässt sich im Microsoft-365-Admin-Center nicht löschen und nicht wiederherstellen. Gelöscht wird dann im Haus, nicht in der Cloud.
Vor dem Löschen gehört noch ein Blick in die Aufgaben. Wird ein Nutzer gelöscht, verschwinden seine Aufgaben in Microsoft Planner nicht mit, weil sie geteilte Arbeit sind. An sein Konto kommt man danach aber nicht mehr heran. Das Anmelden in seinem Namen geht nach Microsofts Angabe nur, solange der Nutzer noch nicht gelöscht ist.
Zwei Fristen gehören dazu. Ein gelöschtes Konto bleibt rund 30 Tage wiederherstellbar. Und ein Postfach lässt sich als freigegebenes Postfach weiterführen, ohne Lizenz, solange es unter 50 Gigabyte bleibt. Dann darf das Benutzerkonto allerdings nicht gelöscht werden, Microsoft nennt es den nötigen Anker.
Alte, ungenutzte Konten werden trotzdem nicht einfach entfernt. Das BSI verlangt, vor dem Löschen zu prüfen, „nach welcher Aufbewahrungsfrist diese gelöscht werden können“, und dabei die gesetzlichen Fristen zu berücksichtigen.
Was beim Ausscheiden sonst noch ansteht, haben wir als Liste der Zugänge zusammengestellt. Dort stehen die Schlüssel, die Geräte, das Postfach und die Zugänge, die man leicht vergisst.
Wenn wir Ihre Konten betreuen
Wenn Sie nicht wissen, wer bei Ihnen heute überhaupt noch reinkommt, gehen wir alle Zugänge einmal durch. Wie wir das abrechnen, steht auf So rechnen wir ab.
Offene oder fehlerhafte Berechtigungen gehören zu den häufigsten Fehlern, die wir finden, wenn wir ein Kundennetzwerk übernehmen. Oft fehlt eine richtige Berechtigungsstruktur, und dann sieht jeder alles im Netz.
Für uns selbst gilt dabei dasselbe wie für jeden anderen. Rechte nach Bedarf, zusätzliche Rechte nur mit Begründung: Das BSI macht beim externen Dienstleister keine Ausnahme, und es gilt ausdrücklich auch für uns.
Wenn bei Ihnen gerade ein Server ersetzt werden soll oder jemand geht, ist das ein guter erster Punkt fürs Erstgespräch. Was Sie danach damit machen, entscheiden Sie.
Quellen
- BSI, IT-Grundschutz, Edition 2023, Baustein APP.2.2 Active Directory Domain Services. Aus Abschnitt 1.1 die Definition sowie Kerberos und NTLM. Aus A1 die Funktionsebene, das Berechtigungskonzept und die nachvollziehbar dokumentierte Struktur. Aus A3 das Konzept für Gruppenrichtlinien. Aus A5 die Regel, dass auf dem Domänencontroller keine weiteren Dienste laufen sollen. Aus A12 der Zugriff auf die Sicherung. Aus A16 die mitgelieferten Konten, das Gastkonto, die Gruppe „Jeder“, die Dienstkonten und die Aufbewahrungsfrist vor dem Löschen. Aus A17 die Anmeldung der Domänen-Konten und aus A18 die neuen Computer-Objekte.
- Im selben Werk ORP.4 Identitäts- und Berechtigungsmanagement. Aus A2 die Rechte nach Bedarf, die auch beim externen Dienstleister gelten. Aus A18 der zentrale netzbasierte Authentisierungsdienst, ohne Größenangabe. Aus A23 der Satz „Reine zeitgesteuerte Wechsel SOLLTEN vermieden werden“.
- Microsoft Learn, Active Directory und Microsoft Entra ID im Vergleich. Daraus Active Directory als zentraler Baustein bei eigener IT im Haus. Dazu die Liste der Dienste, die daran hängen. Im Text auf Deutsch wiedergegeben.
- Microsoft Learn, Gegenüberstellung von Active Directory, Entra ID und Entra Domain Services. Daraus die Tabelle mit „Entra joined“ gegen „in eine Domäne aufgenommen“. Sie nennt die Protokolle, Gruppenrichtlinien gegen Intune, die Arbeit über das Internet und die Eignung für Endgeräte gegen Server-VMs in Azure. Die beiden Spaltenbezeichnungen stehen im Text in Anführungszeichen, weil der Leser sie bei Microsoft genau so wiederfindet.
- Microsoft, Preise für Microsoft Entra, deutsche Fassung. Free ist „in Microsoft Cloud-Abonnements wie Microsoft Azure, Microsoft 365 enthalten“. P1 kostet 6,10 Euro je Benutzer und Monat im Jahresabo, abgelesen am 22.09.2026.
- Microsoft, Windows Server 2025 Licensing Guidance. Die Base CAL ist für jeden Benutzer und jedes Gerät nötig, das auf den lizenzierten Server zugreift. Standard deckt zwei Betriebssystemumgebungen ab. Essentials nennt Microsoft für kleine Betriebe mit bis zu 25 Benutzern und 50 Geräten. Im Text auf Deutsch wiedergegeben.
- Microsoft Learn, Schritt 7, das Konto eines ausgeschiedenen Mitarbeiters löschen. Dort stehen die drei Wartezeiten im Original: „Expected delay is within 30 min“, „Expected delay is 60 min“ und „Expected delay is 3 hours or more“. Dazu der Rat, beide Seiten zu bedienen, und der Satz „You can't delete or restore the user in the Microsoft 365 admin center“. Und die rund 30 Tage bis zur endgültigen Löschung. Im Text stehen diese Stellen in eigenen Worten auf Deutsch.
- Microsoft Learn, Schritt 4, Mail weiterleiten oder in ein freigegebenes Postfach wandeln. Ohne Lizenz bis 50 GB, und das Benutzerkonto bleibt als Anker stehen.
- Microsoft Learn, Nutzerdaten in Microsoft Planner löschen: Aufgaben bleiben beim Löschen eines Nutzers erhalten, und das Anmelden in seinem Namen funktioniert nur vorher.
Stand dieser Angaben: 22.09.2026. Diese Seite ordnet ein, was das BSI im IT-Grundschutz und was Microsoft in seiner Dokumentation zu Verzeichnisdiensten und Benutzerkonten schreibt. Sie ist keine Rechtsberatung und ersetzt keinen Blick auf Ihre konkrete Umgebung.